Blog

  • Google lleva Gemini al sector legal con agentes para contratos y regulación

    Google lleva Gemini al sector legal con agentes para contratos y regulación

    Google Cloud ha presentado Gemini Enterprise for Legal, una versión de su plataforma empresarial de inteligencia artificial diseñada específicamente para despachos de abogados y departamentos jurídicos. La propuesta combina agentes, habilidades especializadas, conectores con sistemas legales y controles centralizados para automatizar tareas como la revisión de contratos, investigación jurídica, seguimiento regulatorio o gestión de solicitudes de acceso a datos. Por ahora, el servicio está disponible en preview.

    Las claves de Gemini Enterprise for Legal en 20 segundos

    • Google adapta Gemini Enterprise a los requisitos específicos del trabajo jurídico.
    • Incluye agentes para contratos, investigación legal, regulación, privacidad y documentación.
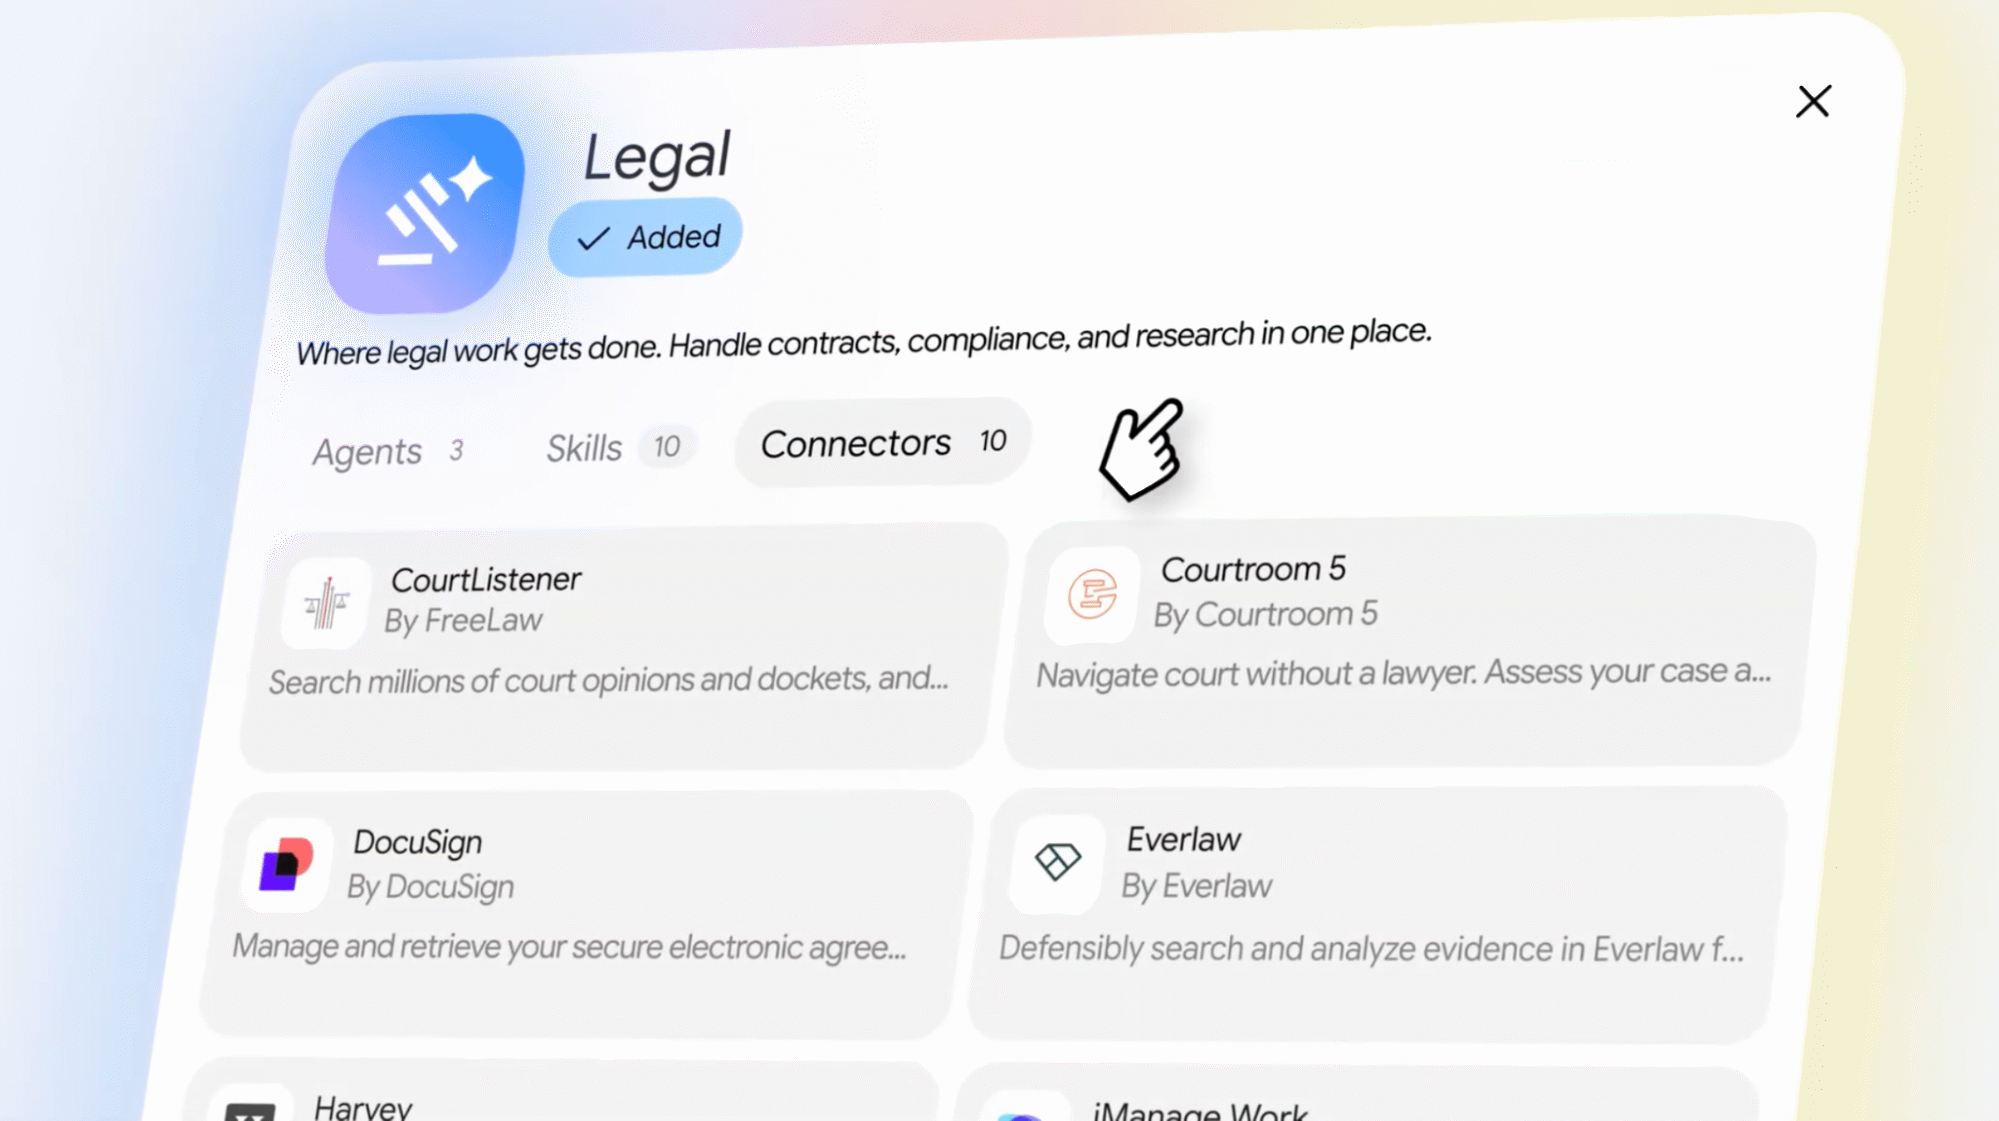
    • Puede conectarse con Microsoft 365, iManage, NetDocuments, Docusign, Everlaw, RelativityOne y otras plataformas.
    • Los conectores mantienen los permisos existentes y las barreras de acceso.
    • Google afirma que los datos privados de los clientes no se utilizan para entrenar sus modelos fundacionales.

    La novedad resulta interesante porque Google no plantea simplemente un Gemini capaz de responder preguntas legales. La arquitectura está pensada para que los agentes puedan consultar información corporativa autorizada, aplicar instrucciones propias de cada organización y completar determinadas partes de un proceso de trabajo.

    Eso coloca a Gemini Enterprise for Legal dentro de una tendencia cada vez más clara en el software empresarial: pasar del asistente que genera una respuesta al agente que trabaja sobre aplicaciones y datos reales.

    Del chatbot jurídico a agentes conectados con los datos

    El sector legal plantea un problema especialmente complejo para la adopción de IA generativa. Un abogado no puede tratar toda la información disponible como si perteneciera a un único repositorio sin restricciones.

    Existen expedientes, clientes, documentos confidenciales, barreras éticas, permisos individuales y políticas internas que determinan quién puede consultar cada información.

    Google ha estructurado su plataforma alrededor de cuatro elementos: habilidades especializadas, conexiones con fuentes de datos, agentes y un ecosistema de terceros.

    Las denominadas skills son paquetes reutilizables de instrucciones y contexto. Su función es enseñar al agente cómo debe realizar una determinada tarea teniendo en cuenta las reglas de cada organización.

    Por ejemplo, un despacho puede disponer de sus propios criterios para revisar contratos, aceptar determinadas cláusulas o proponer posiciones alternativas durante una negociación. En lugar de explicar esas instrucciones cada vez que se utiliza el modelo, pueden integrarse en una habilidad reutilizable.

    Entre los procesos contemplados aparecen la revisión y modificación de contratos, creación de playbooks, seguimiento regulatorio, investigación jurídica y gestión de Data Subject Access Requests (DSAR), las solicitudes mediante las que una persona puede ejercer su derecho de acceso a datos personales.

    El segundo componente son los conectores.

    Gemini Enterprise for Legal puede acceder mediante conectores basados en Model Context Protocol (MCP) a los sistemas donde realmente se encuentra la información jurídica. La intención es evitar que los usuarios tengan que exportar grandes cantidades de documentos hacia una herramienta independiente.

    La lista inicial muestra hasta qué punto Google pretende situar la plataforma como una capa sobre el software que ya utilizan los despachos.

    Puede integrarse con Google Workspace y Microsoft 365, además de plataformas de gestión documental como iManage y NetDocuments, gestión contractual mediante Docusign y herramientas de litigación y e-discovery como Everlaw y RelativityOne.

    También aparecen servicios especializados de información jurídica y propiedad intelectual.

    Google incluye conexiones con Thomson Reuters HighQ, CourtListener de Free Law Project, Courtroom5, Solve Intelligence y plataformas de inteligencia artificial jurídica como Harvey y Legora.

    Qué puede hacer Gemini Enterprise for Legal

    La combinación de agentes, habilidades y conectores permite plantear procesos más complejos que resumir un documento.

    Uno de los ejemplos proporcionados por Google es el seguimiento regulatorio. Un agente puede monitorizar novedades legislativas, tribunales y organismos supervisores, compararlas con políticas internas e identificar posibles cambios que necesiten revisión.

    Otro escenario es la gestión de solicitudes DSAR.

    Recopilar la información personal de un individuo puede requerir consultar diferentes aplicaciones empresariales. La plataforma pretende utilizar sus conexiones para localizar esa información y preparar el proceso para su posterior revisión.

    Los contratos constituyen otro de los grandes casos de uso.

    Gemini Enterprise for Legal puede comparar acuerdos recibidos con los criterios establecidos por una organización, localizar cláusulas potencialmente problemáticas y ayudar a preparar modificaciones. Google también contempla utilizar archivos históricos de contratos para crear y mantener playbooks con términos habituales, alternativas y criterios utilizados anteriormente.

    La generación de acuerdos de confidencialidad (NDA) y la preparación de documentos judiciales con información sensible ocultada son otros de los procesos anunciados.

    En todos estos casos existe un matiz importante: Google presenta la plataforma como una herramienta de apoyo y ejecución supervisada, no como sustituto del criterio jurídico profesional. Determinadas tareas están diseñadas expresamente para terminar en una revisión por parte del profesional.

    Permisos, confidencialidad y trazabilidad

    La seguridad puede ser incluso más importante que las capacidades del modelo en una plataforma de estas características.

    Google asegura que los conectores mantienen los controles de acceso ya definidos en las aplicaciones de origen. Eso significa que conectar Gemini Enterprise con un gestor documental no debería permitir que un usuario consulte documentos a los que anteriormente no tenía acceso.

    La compañía habla específicamente de controles basados en roles, permisos a nivel de documento y las denominadas ethical walls utilizadas por los despachos para separar información entre determinados clientes o asuntos.

    La plataforma incorpora además un plano centralizado de gobierno para los departamentos jurídicos, de TI y de riesgos.

    Entre las capacidades mencionadas están Virtual Private Cloud (VPC), claves de cifrado gestionadas por el cliente (CMEK), aislamiento de datos privados y respuestas respaldadas mediante referencias trazables a las fuentes utilizadas.

    Google también afirma que los datos de clientes, playbooks internos, propiedad intelectual, agentes personalizados y resultados de los modelos permanecen privados dentro de la organización y no son utilizados para entrenar ni ajustar sus modelos fundacionales.

    La afirmación es especialmente relevante para un producto destinado a trabajar con documentación jurídica confidencial.

    Google entra en un mercado de IA legal cada vez más competitivo

    Otro aspecto llamativo del anuncio es que Google no intenta construir de forma aislada todo el software que necesita un abogado.

    Gemini Enterprise funciona como plataforma sobre la que pueden conectarse productos externos y desplegarse agentes desarrollados por terceros.

    Esto permite incluso situaciones aparentemente competitivas. Harvey, una de las compañías especializadas en IA jurídica, figura entre las integraciones anunciadas. Su tecnología puede conectarse con Gemini Enterprise para aportar capacidades de razonamiento e investigación jurídica sobre proyectos almacenados en Harvey Vault.

    Google también trabaja con integradores y consultoras para adaptar la plataforma a las infraestructuras existentes.

    El planteamiento revela cómo puede evolucionar el mercado de IA empresarial. Las empresas no necesariamente tendrán un único agente conectado a un único modelo. Pueden aparecer plataformas que coordinen modelos, agentes especializados, aplicaciones SaaS, repositorios documentales y sistemas corporativos manteniendo una capa común de identidad y gobierno.

    Google asegura haber desarrollado Gemini Enterprise for Legal junto a grandes firmas internacionales, entre ellas Cleary Gottlieb, Freshfields, Weil y Williams & Connolly.

    La participación de estos despachos no significa necesariamente que todos los procesos anunciados estén desplegados de forma generalizada. Gemini Enterprise for Legal continúa en fase preview, por lo que habrá que esperar a su disponibilidad definitiva para conocer mejor sus condiciones comerciales, implantaciones y funcionamiento a escala.

    El movimiento encaja además en una estrategia sectorial más amplia.

    Gemini Enterprise for Legal se presenta junto con una solución específica para servicios financieros. Google anticipa también versiones orientadas a sanidad, ciencias de la vida y otros servicios profesionales.

    La dirección resulta clara: los grandes modelos generalistas están empezando a rodearse de capas especializadas por industria, donde el valor no depende únicamente de la inteligencia del modelo. Importan también los datos a los que puede acceder, los permisos que respeta, las acciones que puede ejecutar y las reglas bajo las que trabaja.

    Para el sector jurídico, donde una respuesta aparentemente convincente puede resultar inútil si no se conoce su procedencia, esa última parte puede acabar siendo tan importante como el propio Gemini.

    Preguntas frecuentes

    ¿Qué es Gemini Enterprise for Legal?

    Es una versión de Gemini Enterprise diseñada por Google Cloud específicamente para despachos de abogados y departamentos jurídicos, con agentes, habilidades especializadas, conectores y herramientas de gobierno.

    ¿Con qué aplicaciones puede conectarse?

    Google anuncia integraciones con plataformas como Microsoft 365, Google Workspace, iManage, NetDocuments, Docusign, Everlaw, RelativityOne, Thomson Reuters HighQ, Harvey y Legora, entre otras.

    ¿Google utiliza los documentos jurídicos para entrenar Gemini?

    Según Google, los datos privados de las organizaciones, su propiedad intelectual, agentes personalizados, playbooks y resultados no se utilizan para entrenar o ajustar sus modelos fundacionales.

    ¿Gemini Enterprise for Legal ya está disponible?

    Google lo ha lanzado en preview. La compañía también ha presentado una solución para servicios financieros y anticipa futuras versiones sectoriales para sanidad, ciencias de la vida y otros servicios profesionales.

    vía: cloud.google

  • La IA cambia la estrategia inmobiliaria de las empresas: crece el interés por oficinas flexibles

    La IA cambia la estrategia inmobiliaria de las empresas: crece el interés por oficinas flexibles

    La inteligencia artificial no solo está transformando la forma de trabajar, sino también las decisiones sobre dónde hacerlo. Un estudio de International Workplace Group (IWG) revela que un número creciente de empresas está revisando su estrategia inmobiliaria ante la incertidumbre que genera la rápida evolución de la IA. Como resultado, muchas organizaciones están reduciendo su dependencia de contratos de alquiler a largo plazo y optando por espacios de trabajo más flexibles.

    Las claves del estudio sobre IA y oficinas en 20 segundos

    • El 60 % de los CEO y directores financieros cree que la IA dificulta prever las necesidades de oficinas a dos años.
    • El 73 % afirma que los cambios tecnológicos reducen el interés por contratos de alquiler a largo plazo.
    • El 99,8 % asegura que su organización está sustituyendo costes inmobiliarios fijos por modelos más variables.
    • Aun así, el 76 % considera que la oficina seguirá siendo un elemento importante para las empresas.

    El informe, elaborado por IWG entre consejeros delegados (CEO) y directores financieros (CFO), apunta a que la incertidumbre sobre cómo evolucionarán las plantillas y los modelos de trabajo está llevando a muchas compañías a buscar mayor capacidad de adaptación.

    La IA dificulta planificar las oficinas del futuro

    Según el estudio, seis de cada diez directivos (60 %) consideran que el desarrollo de la inteligencia artificial hace prácticamente imposible saber cuánto espacio de oficina necesitará su organización dentro de dos años.

    Esta incertidumbre también influye en las inversiones inmobiliarias. El 73 % de los encuestados afirma que los avances tecnológicos, incluida la IA, han reducido la disposición de sus empresas a comprometerse con contratos de alquiler de larga duración o con modelos tradicionales de oficinas.

    Para IWG, este cambio responde a un contexto en el que las organizaciones necesitan adaptar con mayor rapidez tanto sus equipos como sus espacios de trabajo.

    Menos costes fijos y más flexibilidad

    El estudio refleja un cambio en la forma de gestionar los costes inmobiliarios.

    Prácticamente la totalidad de los directivos consultados (99,8 %) afirma que su organización está sustituyendo costes fijos por modelos más variables, con el objetivo de ganar flexibilidad y reducir la inversión comprometida en inmuebles.

    Además, el 57 % asegura estar invirtiendo activamente en modelos de trabajo híbrido.

    Otras estrategias que están ganando peso son la creación de redes de oficinas próximas al lugar de residencia de los empleados (55 %) y el desarrollo de modelos descentralizados con varias ubicaciones (52 %).

    El coste sigue siendo uno de los factores determinantes. El 99 % reconoce que influye en las decisiones sobre dónde ubicar las oficinas y un 27 % lo considera el criterio principal.

    La oficina no desaparece, cambia su función

    Aunque el trabajo híbrido continúa ganando terreno, los responsables empresariales no prevén el fin de las oficinas.

    Al contrario, el 76 % de los CEO considera que su importancia aumentará durante los próximos dos años, frente a un reducido 0,8 % que cree que perderán protagonismo.

    La diferencia es que muchas empresas ya no contemplan una única sede central como el eje de toda la organización, sino una combinación de espacios flexibles que permitan colaborar cuando sea necesario sin renunciar a modelos de trabajo distribuidos.

    La IA acelera una tendencia que ya estaba en marcha

    El informe también analiza cómo la inteligencia artificial está influyendo en la organización del trabajo.

    El 42 % de los directivos considera que facilita el trabajo remoto y reduce la necesidad de mantener una sede corporativa permanente.

    Por su parte, el 39 % cree que favorece la implantación de modelos de oficinas flexibles o descentralizadas y un 37 % destaca que amplía el acceso al talento distribuido internacionalmente.

    Desde IWG sostienen que la rapidez con la que evoluciona la inteligencia artificial hace cada vez más difícil realizar previsiones inmobiliarias a medio plazo, lo que lleva a muchas organizaciones a priorizar modelos capaces de crecer o reducirse con rapidez.

    Christian Schmitz, CEO de IWG, afirma que las empresas necesitan «estrategias de espacios de trabajo que les permitan ampliar o reducir su capacidad con rapidez» para adaptarse a un entorno tecnológico cambiante.

    En la misma línea, el fundador y consejero delegado de la compañía, Mark Dixon, considera que la IA está acelerando el ritmo de transformación empresarial hasta el punto de que resulta más complejo anticipar las necesidades de espacio incluso a dos años vista.

    Preguntas frecuentes

    ¿Qué impacto tiene la inteligencia artificial en las oficinas?

    Según el estudio de IWG, la IA está haciendo que muchas empresas reconsideren cuánto espacio necesitarán en el futuro y favorece la adopción de modelos inmobiliarios más flexibles.

    ¿Las empresas están abandonando las oficinas?

    No. La mayoría de los directivos considera que seguirán siendo importantes, aunque con un papel diferente y menos dependiente de una única sede fija.

    ¿Por qué aumentan los espacios de trabajo flexibles?

    Las empresas buscan reducir costes fijos, adaptarse con mayor rapidez a los cambios y ofrecer más opciones de trabajo híbrido a sus empleados.

    ¿Quién ha realizado el estudio?

    El informe ha sido elaborado por International Workplace Group (IWG), empresa especializada en espacios de trabajo flexibles y propietaria de marcas como Regus y Spaces.

  • Bruselas cuestiona el diseño de los impuestos sobre la riqueza: el caso español

    Bruselas cuestiona el diseño de los impuestos sobre la riqueza: el caso español

    La fiscalidad del patrimonio vuelve al debate jurídico y económico europeo. Un estudio publicado por la Comisión Europea en abril de 2026 analiza los impuestos sobre la riqueza y dedica especial atención a España, donde conviven el Impuesto sobre el Patrimonio (IP), las competencias normativas de las comunidades autónomas y el Impuesto Temporal de Solidaridad de las Grandes Fortunas (ITSGF). Bruselas no exige eliminar el impuesto español, pero el informe pone de manifiesto hasta qué punto exenciones, reglas de valoración, cumplimiento y comportamiento de los contribuyentes condicionan su eficacia.

    Las claves de la fiscalidad del patrimonio en 20 segundos

    • La Comisión Europea no pide a España que suprima el Impuesto sobre el Patrimonio.
    • Su estudio concluye que diseño, exenciones y cumplimiento condicionan la recaudación y la equidad de estos tributos.
    • España añade una dificultad propia: Patrimonio está cedido parcialmente a las comunidades autónomas, mientras el ITSGF es estatal.
    • El Tribunal Constitucional avaló en 2023 la creación del ITSGF.
    • El límite conjunto con el IRPF intenta evitar una carga excesiva, pero hace más complejo el sistema.

    El estudio europeo, Wealth Taxation, Including Net Wealth, Capital and Exit Taxes, fue encargado en 2024 y publicado el 15 de abril de 2026 por la Dirección General de Fiscalidad y Unión Aduanera. Examina cinco categorías de impuestos relacionados con la riqueza y dedica estudios específicos a Austria, Francia, Alemania y España dentro de la Unión Europea, además de Noruega, Suiza y Colombia.

    Su lectura resulta especialmente interesante para abogados, asesores fiscales, empresarios y contribuyentes porque desplaza el debate desde una pregunta principalmente política, si debe existir o no un impuesto sobre el patrimonio, hacia otra mucho más jurídica y práctica: cómo puede diseñarse un tributo de este tipo sin generar diferencias difíciles de justificar entre contribuyentes con capacidades económicas comparables.

    Valorar un patrimonio es más complicado de lo que parece

    El punto de partida del Impuesto sobre el Patrimonio parece sencillo. Se determina el valor de los bienes y derechos del contribuyente, se descuentan las cargas, gravámenes y deudas que correspondan y sobre el patrimonio neto resultante se aplican las reglas del impuesto.

    La dificultad aparece cuando hay que trasladar esa definición a patrimonios reales.

    No presenta el mismo problema valorar dinero depositado en una cuenta bancaria que participaciones de una sociedad no cotizada, determinados inmuebles o activos para los que no existe diariamente un precio de mercado.

    A esto se añaden las exenciones. Su existencia puede responder a razones económicas y jurídicas legítimas, pero también hace que la composición del patrimonio influya considerablemente en la factura fiscal.

    Dos personas con una riqueza neta de importe similar pueden encontrarse ante situaciones tributarias muy diferentes dependiendo de qué activos poseen, cómo están estructurados y dónde residen.

    El informe de la Comisión Europea no considera que esta cuestión sea menor. Su análisis concluye que el resultado de los impuestos patrimoniales, tanto en recaudación como en términos de equidad horizontal y vertical, depende intensamente del diseño y de la reacción de los contribuyentes. También señala que los impuestos estudiados no han representado generalmente una gran fuente de ingresos y relaciona parte de la brecha fiscal con exenciones, beneficios y problemas de cumplimiento.

    Para el legislador aparece así una tensión difícil de resolver. Un impuesto con pocas excepciones puede producir situaciones económicamente problemáticas; uno repleto de excepciones puede terminar siendo complejo, costoso de gestionar y desigual en sus resultados.

    El límite del 60 % y la prohibición de confiscatoriedad

    El debate adquiere además una dimensión constitucional.

    El artículo 31.1 de la Constitución establece que todos contribuirán al sostenimiento de los gastos públicos de acuerdo con su capacidad económica mediante un sistema tributario justo, inspirado en los principios de igualdad y progresividad, que «en ningún caso tendrá alcance confiscatorio».

    Determinar cuándo una carga tributaria alcanza ese límite no consiste simplemente en comprobar si los impuestos son elevados. La jurisprudencia constitucional exige un análisis jurídico bastante más complejo.

    El legislador español dispone, además, de mecanismos destinados precisamente a limitar determinadas situaciones.

    Uno de los más conocidos aparece en el artículo 31 de la Ley 19/1991 del Impuesto sobre el Patrimonio. Para contribuyentes sometidos al impuesto por obligación personal, establece con diferentes reglas de cálculo que la cuota de Patrimonio, conjuntamente con las cuotas del IRPF, no puede exceder del 60 % de la suma de las bases imponibles de este último.

    Eso no significa que un contribuyente pueda dejar automáticamente a cero Patrimonio cuando alcance ese porcentaje. La propia norma limita la reducción de la cuota.

    La existencia de este mecanismo refleja uno de los problemas inherentes a un impuesto que grava un stock de riqueza y no únicamente una renta.

    Una persona puede tener un patrimonio de elevado valor y, sin embargo, obtener durante un ejercicio una renta relativamente reducida. Si la cuota tributaria supera ampliamente los rendimientos disponibles, puede aparecer un problema de liquidez que obligue a utilizar ahorro previo o incluso transmitir activos para pagar el impuesto.

    Pero el límite también añade complejidad. La carga efectiva puede variar según la composición de las rentas y del patrimonio, por lo que el análisis fiscal de una gran fortuna difícilmente puede limitarse a sumar el valor de sus activos y aplicar un porcentaje.

    El caso español tiene además un problema competencial

    Aquí aparece una particularidad que convierte a España en un caso especialmente interesante para los juristas.

    El Impuesto sobre el Patrimonio es un tributo estatal cuyo rendimiento está cedido a las comunidades autónomas, que disponen de determinadas competencias normativas.

    Esto permitió desarrollar políticas fiscales diferentes entre territorios.

    El escenario cambió con la Ley 38/2022, que creó el Impuesto Temporal de Solidaridad de las Grandes Fortunas. La norma lo define como un tributo directo, personal y complementario de Patrimonio que grava, en los términos establecidos legalmente, patrimonios netos superiores a 3 millones de euros. A diferencia de Patrimonio, el ITSGF no puede cederse a las comunidades autónomas.

    La propia exposición de motivos reconocía dos finalidades: una recaudatoria y otra armonizadora.

    Esta última buscaba reducir las diferencias entre comunidades y, particularmente, alcanzar a contribuyentes residentes en territorios donde Patrimonio se había bonificado total o parcialmente.

    Para evitar una duplicidad completa, el diseño permite deducir del ITSGF la cuota efectivamente satisfecha por el Impuesto sobre el Patrimonio.

    El resultado produjo una discusión jurídica de enorme interés: ¿hasta dónde puede llegar el Estado cuando una comunidad autónoma utiliza legítimamente las competencias fiscales que el propio ordenamiento le ha cedido?

    El Constitucional avaló el impuesto, aunque el debate no desapareció

    La Comunidad de Madrid recurrió el ITSGF ante el Tribunal Constitucional.

    Entre las cuestiones discutidas estaban los principios de capacidad económica y no confiscatoriedad, la seguridad jurídica, la autonomía financiera, la corresponsabilidad fiscal y el procedimiento utilizado para introducir el impuesto.

    El Pleno desestimó íntegramente el recurso mediante la STC 149/2023, de 7 de noviembre. La sentencia declaró constitucional el precepto que creó el ITSGF y consideró que se trataba de un tributo estatal directo, personal y complementario de Patrimonio. La resolución contó con voto particular.

    La doctrina del Tribunal resulta especialmente importante para comprender la relación entre ambos impuestos.

    Según explicó la sentencia, los patrimonios superiores a 3 millones de euros soportarían efectivamente el nuevo tributo cuando la comunidad autónoma hubiera ejercido a la baja sus competencias sobre Patrimonio. Si mantenía o elevaba la tributación respecto del esquema estatal, la deducción de lo satisfecho en Patrimonio podía hacer que la cuota del ITSGF fuera cero.

    Jurídicamente, por tanto, la constitucionalidad de aquella configuración fue avalada.

    Pero eso no significa que haya desaparecido la discusión sobre la calidad del sistema.

    Una norma puede ser constitucional y, al mismo tiempo, ser objeto de debate sobre su eficiencia, simplicidad, estabilidad, coordinación territorial o efectos económicos.

    Esa distinción resulta esencial.

    De «temporal» a prorrogado hasta revisar la tributación patrimonial

    También conviene aclarar una cuestión que puede inducir a error por el propio nombre del tributo.

    El ITSGF nació como «temporal», pero su aplicación fue posteriormente prorrogada.

    El texto consolidado de la Ley 38/2022 establece actualmente que su aplicación continuará mientras no se produzca la revisión de la tributación patrimonial en el contexto de la reforma del sistema de financiación autonómica.

    Esto vincula de manera bastante explícita dos debates que durante años se han tratado por separado: la fiscalidad de las grandes fortunas y la financiación autonómica.

    Para empresas familiares, empresarios, inversores y personas con patrimonios elevados, la cuestión tiene consecuencias prácticas porque las decisiones patrimoniales deben analizarse dentro de un marco donde intervienen simultáneamente normativa estatal y autonómica.

    Además, las reglas de Patrimonio no afectan exclusivamente a quien tenga millones de euros en una cuenta bancaria. Un patrimonio puede estar compuesto por inmuebles, participaciones empresariales, inversiones financieras y otros derechos, cada uno sometido a sus propias reglas de valoración y, en su caso, exención.

    Por eso tener un patrimonio elevado y tener una gran liquidez son conceptos jurídicos y económicamente diferentes.

    Bruselas no está pidiendo eliminar Patrimonio

    Este punto merece especial claridad porque es fácil convertir un estudio técnico en un titular político que diga más de lo que realmente contiene.

    La Comisión Europea no ha ordenado a España suprimir el Impuesto sobre el Patrimonio ni ha declarado ilegal el modelo español.

    El documento publicado en abril tiene otra finalidad: estudiar cómo funcionan distintos impuestos sobre la riqueza, cuáles son sus efectos y qué problemas presentan.

    Y sus conclusiones son bastante menos binarias.

    La Comisión señala la importancia de disponer de información efectiva sobre titulares reales, inmuebles y otros activos, mejorar el intercambio de datos, utilizar información suministrada por terceros y avanzar en la digitalización de las administraciones tributarias.

    También reconoce que todavía existe evidencia limitada sobre algunas cuestiones relevantes, como la movilidad internacional de personas con patrimonios extremadamente elevados.

    Esto obliga a ser prudentes ante afirmaciones tajantes sobre que un determinado impuesto necesariamente provoca la salida de grandes fortunas o que, por el contrario, carece completamente de efectos sobre las decisiones de residencia.

    La evidencia disponible no permite simplificar tanto.

    Un debate jurídico que afecta a algo más que a las grandes fortunas

    La discusión española resulta relevante incluso para quien nunca vaya a pagar Patrimonio o el ITSGF.

    Lo que se está discutiendo en último término son cuestiones centrales de cualquier sistema tributario: capacidad económica, igualdad, progresividad, seguridad jurídica, autonomía financiera de las comunidades y prohibición de confiscatoriedad.

    También aparece una cuestión práctica que conocen bien abogados y asesores fiscales: cuanto más complejo es un impuesto, mayor importancia adquiere la interpretación de sus reglas de valoración, exenciones y límites.

    El estudio europeo tampoco sostiene que la riqueza deba quedar sin gravar. El debate es cómo hacerlo.

    Puede gravarse mediante impuestos periódicos sobre el patrimonio neto, pero también mediante la imposición sobre rentas del capital, plusvalías, inmuebles, sucesiones y donaciones o transmisiones patrimoniales. Cada instrumento grava momentos y manifestaciones diferentes de la capacidad económica.

    Ahí probablemente se encuentra la cuestión de fondo que España tendrá que resolver cuando revise su tributación patrimonial y su sistema de financiación autonómica.

    No se trata únicamente de decidir cuánto deben pagar quienes poseen grandes patrimonios. La dificultad jurídica consiste en determinar qué capacidad económica se quiere gravar, con qué impuesto, bajo qué reglas de valoración y con qué distribución de competencias entre el Estado y las comunidades autónomas.

    El estudio de Bruselas no ofrece esa respuesta. Sí aporta argumentos para que la futura discusión vaya bastante más allá de mantener o eliminar un impuesto concreto.

    Preguntas frecuentes

    ¿Ha pedido Bruselas eliminar el Impuesto sobre el Patrimonio en España?

    No. La Comisión Europea ha publicado un estudio sobre distintas formas de fiscalidad de la riqueza y sus efectos. Analiza España, pero no exige la supresión del Impuesto sobre el Patrimonio.

    ¿Qué diferencia existe entre Patrimonio y el Impuesto de Grandes Fortunas?

    Patrimonio es un impuesto estatal cedido a las comunidades autónomas con determinadas competencias normativas. El ITSGF es un impuesto estatal no cedido, complementario de Patrimonio y dirigido, en los términos previstos por la ley, a patrimonios netos superiores a 3 millones de euros.

    ¿Puede la suma de Patrimonio e IRPF superar el 60 % de la renta?

    La Ley del Impuesto sobre el Patrimonio establece un límite conjunto del 60 % calculado conforme a reglas específicas. No obstante, la reducción de la cuota de Patrimonio también está limitada, por lo que no puede interpretarse como un techo absoluto aplicable sin más a cualquier situación.

    ¿Es constitucional el Impuesto de Solidaridad de las Grandes Fortunas?

    El Tribunal Constitucional desestimó mediante la STC 149/2023 el recurso de la Comunidad de Madrid contra el artículo que creó el impuesto. La sentencia avaló su constitucionalidad respecto de las cuestiones examinadas, aunque contó con voto particular.

  • El derecho a la desconexión digital sigue siendo una asignatura pendiente para millones de trabajadores

    El derecho a la desconexión digital sigue siendo una asignatura pendiente para millones de trabajadores

    La desconexión digital continúa siendo uno de los grandes desafíos laborales en España, especialmente durante el periodo vacacional. Aunque el derecho a desconectar fuera de la jornada laboral está reconocido en la legislación española, distintos estudios muestran que su aplicación práctica sigue siendo limitada. El problema afecta de forma especial a los trabajadores de primera línea, cuyos canales de comunicación laboral suelen permanecer activos incluso durante sus días de descanso.

    Las claves de la desconexión digital en 20 segundos

    • El 81,6 % de los trabajadores atiende llamadas o mensajes laborales fuera de su horario.
    • El 63 % responde comunicaciones durante sus vacaciones.
    • Los empleados de primera línea presentan mayores dificultades para ejercer su derecho a desconectar.
    • Expertos apuntan a que las empresas deben revisar sus canales de comunicación para cumplir el espíritu de la normativa.

    El derecho a la desconexión digital quedó incorporado al ordenamiento jurídico español con la Ley Orgánica 3/2018, de Protección de Datos Personales y garantía de los derechos digitales, cuyo artículo 88 reconoce el derecho de los trabajadores a no atender comunicaciones profesionales fuera del tiempo de trabajo. Posteriormente, este principio también se reforzó mediante la regulación del trabajo a distancia.

    Sin embargo, los datos publicados durante los últimos meses muestran una diferencia importante entre el reconocimiento legal del derecho y su ejercicio efectivo.

    Ocho de cada diez trabajadores siguen conectados fuera de su jornada

    El Estudio de Bienestar y Salud Laboral en España 2026, elaborado por Edenred y Savia y difundido por Ommnio, señala que el 81,6 % de los profesionales atiende llamadas o mensajes relacionados con el trabajo una vez finalizada su jornada laboral.

    La cifra supone un incremento de 16,6 puntos porcentuales respecto al año anterior y pone de manifiesto que la disponibilidad permanente continúa siendo una práctica habitual en numerosos sectores.

    Durante las vacaciones la situación tampoco mejora.

    Una encuesta publicada por InfoJobs indica que el 63 % de los trabajadores responde llamadas, mensajes o correos electrónicos mientras disfruta de sus vacaciones. Además, dos de cada tres empleados aseguran que su empresa no ha implantado medidas específicas para favorecer la desconexión digital.

    El reto jurídico de los trabajadores de primera línea

    La realidad resulta especialmente compleja para los denominados trabajadores deskless, aquellos que desarrollan su actividad fuera de un entorno de oficina.

    Personal de logística, comercio, hostelería, industria, mantenimiento o atención al cliente suele trabajar mediante turnos y necesita recibir comunicaciones operativas durante su jornada. En muchas organizaciones esas instrucciones continúan transmitiéndose mediante aplicaciones de mensajería instaladas en el teléfono personal del trabajador.

    Desde un punto de vista jurídico, esta situación plantea interrogantes sobre la efectividad del derecho a la desconexión cuando el canal profesional permanece disponible en un dispositivo de uso privado.

    Según Anna Quintero, directora ejecutiva de Ommnio, muchos empleados de primera línea carecen incluso de un dispositivo corporativo que puedan apagar al finalizar su jornada, lo que dificulta establecer una separación real entre el tiempo de trabajo y el descanso.

    La organización empresarial también forma parte del cumplimiento

    Los especialistas en derecho laboral recuerdan que garantizar la desconexión digital no depende únicamente del comportamiento individual del trabajador.

    La normativa española exige a las empresas elaborar políticas internas que definan cómo se ejerce este derecho, especialmente en aquellos puestos donde el uso de herramientas digitales forma parte habitual de la actividad.

    Sin embargo, los datos muestran que todavía existe un amplio margen de mejora.

    Según la encuesta de InfoJobs, únicamente un 9 % de los trabajadores afirma que su empresa desarrolla campañas de sensibilización sobre desconexión digital, mientras que otro 9 % dispone de respuestas automáticas que informan sobre horarios de atención y contactos alternativos en caso de urgencia.

    Los expertos consideran que el diseño de canales específicos para las comunicaciones laborales puede contribuir a limitar el uso de aplicaciones de mensajería personales y facilitar el cumplimiento de las obligaciones empresariales en esta materia.

    El descanso también forma parte de la prevención de riesgos laborales

    La desconexión digital no solo tiene implicaciones organizativas, sino también jurídicas.

    El HR & Payroll Pulse 2026, elaborado por SD Worx, concluye que los trabajadores españoles consideran que necesitan una media de 27,1 días de vacaciones para desconectar completamente del trabajo, una de las cifras más elevadas de Europa.

    Diversos especialistas en derecho laboral recuerdan que el descanso efectivo forma parte de la protección de la salud de los trabajadores y se relaciona con las obligaciones preventivas que corresponden al empleador.

    En este contexto, la implantación de protocolos claros sobre comunicaciones fuera del horario laboral, la utilización de herramientas específicas para equipos de primera línea y la definición de criterios para situaciones de urgencia aparecen como algunas de las medidas que pueden contribuir a hacer efectivo un derecho que ya existe sobre el papel, pero cuya aplicación práctica sigue generando importantes desafíos.

    Preguntas frecuentes

    ¿Existe en España el derecho a la desconexión digital?

    Sí. Está reconocido en el artículo 88 de la Ley Orgánica 3/2018 de Protección de Datos Personales y garantía de los derechos digitales y ha sido reforzado por la normativa sobre trabajo a distancia.

    ¿Puede una empresa contactar con un trabajador durante sus vacaciones?

    La legislación reconoce el derecho a la desconexión, aunque determinadas situaciones excepcionales pueden requerir comunicaciones justificadas. En cualquier caso, las empresas deben contar con políticas internas que regulen este derecho.

    ¿Por qué los trabajadores de primera línea tienen más dificultades para desconectar?

    Porque en muchos casos reciben instrucciones laborales mediante aplicaciones instaladas en su teléfono móvil personal y forman parte de grupos de comunicación que permanecen activos fuera de su jornada.

    ¿Qué obligaciones tienen las empresas?

    Además de reconocer el derecho a la desconexión, deben desarrollar políticas internas, sensibilizar a la plantilla y organizar sus sistemas de comunicación de forma compatible con el respeto al tiempo de descanso.

  • ¿Te pones enfermo durante las vacaciones? Esto dice la ley sobre tus días de descanso

    ¿Te pones enfermo durante las vacaciones? Esto dice la ley sobre tus días de descanso

    Las vacaciones no siempre transcurren como estaba previsto. Una enfermedad, un accidente o una intervención médica pueden obligar a un trabajador a solicitar una baja justo cuando estaba disfrutando de su descanso anual. En estos casos, la legislación laboral española protege el derecho a las vacaciones y permite recuperarlas más adelante, siempre que se cumplan determinados requisitos.

    Las claves de la baja médica durante las vacaciones en 20 segundos

    • Una baja médica interrumpe legalmente las vacaciones, aunque empiece durante el periodo vacacional.
    • Los días de incapacidad temporal no se consideran vacaciones y podrán disfrutarse después.
    • El trabajador dispone de hasta 18 meses para recuperar esos días en determinados supuestos.
    • En cambio, un permiso por hospitalización de un familiar no suspende las vacaciones salvo que el convenio o la empresa lo permitan.

    El derecho está recogido en el artículo 38.3 del Estatuto de los Trabajadores, que establece que las vacaciones no pueden perderse cuando coinciden con una situación de incapacidad temporal.

    La baja médica interrumpe las vacaciones

    Si un trabajador enferma o sufre un accidente durante sus vacaciones y obtiene una baja médica oficial, los días afectados dejan de computarse como vacaciones.

    La norma se aplica tanto cuando la incapacidad temporal comienza antes del inicio de las vacaciones como cuando aparece una vez iniciado el periodo de descanso.

    Una vez finalizada la baja, el trabajador podrá disfrutar de los días pendientes en una nueva fecha acordada con la empresa, incluso aunque ya haya terminado el año natural al que correspondían esas vacaciones.

    No obstante, existe un límite temporal: esos días deberán disfrutarse antes de que transcurran 18 meses desde el final del año en que se generaron.

    Cómo debe actuar el trabajador

    Para que las vacaciones queden interrumpidas legalmente no basta con comunicar que se está enfermo.

    Es necesario disponer de un parte oficial de baja médica, emitido por el sistema público de salud o por la mutua correspondiente.

    Aunque el parte se remite automáticamente a la empresa, los especialistas recomiendan informar también a la compañía lo antes posible, preferiblemente por escrito, indicando que la incapacidad temporal coincide con el periodo vacacional.

    Tras recibir el alta médica, empresa y trabajador deberán pactar una nueva fecha para disfrutar de las vacaciones pendientes, ya que ninguna de las partes puede fijarla unilateralmente.

    Si operan a un familiar, las vacaciones no se interrumpen

    La situación cambia cuando durante las vacaciones surge el derecho a un permiso retribuido, como ocurre con la hospitalización o una intervención quirúrgica de un familiar.

    En este caso, la legislación laboral no contempla que las vacaciones se suspendan automáticamente.

    Según explica Legálitas, salvo que el convenio colectivo establezca una mejora o exista un acuerdo con la empresa, el trabajador no podrá recuperar esos días de permiso una vez finalicen las vacaciones.

    El motivo es que estos permisos están pensados para atender una necesidad concreta y deben disfrutarse mientras exista esa circunstancia. Si coinciden con un periodo en el que el contrato ya está suspendido por vacaciones, no pueden trasladarse posteriormente.

    ¿Puede la empresa rechazar una baja durante las vacaciones?

    No.

    La incapacidad temporal es una decisión médica y, si el parte de baja ha sido emitido correctamente, la empresa debe aceptarlo.

    La compañía tampoco puede considerar esos días como vacaciones ni impedir que el trabajador los disfrute más adelante conforme a lo previsto en el Estatuto de los Trabajadores.

    Preguntas frecuentes

    ¿Pierdo las vacaciones si me dan la baja médica?

    No. Los días en los que estés de baja dejan de computar como vacaciones y podrás disfrutarlos posteriormente.

    ¿Tengo un plazo para recuperar esos días?

    Sí. En determinados supuestos, podrás disfrutarlos siempre que no hayan transcurrido más de 18 meses desde el final del año en que se generaron.

    ¿Qué ocurre si hospitalizan a un familiar mientras estoy de vacaciones?

    Con carácter general, ese permiso retribuido no interrumpe las vacaciones. Solo podría hacerse si así lo prevé el convenio colectivo o existe un acuerdo con la empresa.

    ¿Puede la empresa negarse a aceptar la baja?

    No. Si la incapacidad temporal ha sido emitida correctamente por el servicio médico competente, la empresa está obligada a reconocerla.

  • La inteligencia artificial ya redacta los primeros borradores de informes y decretos en las administraciones públicas

    La inteligencia artificial ya redacta los primeros borradores de informes y decretos en las administraciones públicas

    La inteligencia artificial ha comenzado a hacerse un hueco en el trabajo diario de las administraciones públicas españolas. Lo que hace apenas unos años parecía una tecnología reservada a grandes ministerios o proyectos piloto empieza a utilizarse en ayuntamientos, diputaciones y otros organismos para agilizar la elaboración de documentación administrativa, siempre con una supervisión humana y jurídica posterior.

    Las claves de la IA en las administraciones públicas en 20 segundos

    • Cada vez más organismos públicos utilizan herramientas de IA para preparar documentación administrativa.
    • El principal uso consiste en generar primeros borradores de informes, decretos y propuestas de acuerdo.
    • La validación jurídica y la firma de los documentos siguen correspondiendo al personal habilitado.
    • La adopción suele comenzar con iniciativas individuales antes de extenderse al resto de la organización.

    La incorporación de estas herramientas responde a una necesidad cada vez más compartida: reducir el tiempo dedicado a tareas repetitivas para que los empleados públicos puedan concentrarse en el análisis jurídico, la toma de decisiones y la atención a la ciudadanía.

    Uno de los ejemplos de esta evolución es Maite.ai, una inteligencia artificial especializada en el ámbito jurídico que, según la compañía, ya está siendo utilizada por un número creciente de administraciones públicas como apoyo en la elaboración y revisión de documentación legal y administrativa.

    Del borrador inicial a la revisión jurídica

    La inteligencia artificial no está sustituyendo el trabajo de secretarios, interventores, técnicos o juristas. Su función se centra en facilitar una primera estructura documental sobre la que posteriormente trabajan los profesionales responsables del expediente.

    Entre los usos más habituales figura la elaboración de borradores de informes técnicos, decretos de alcaldía, propuestas de acuerdo o documentación administrativa recurrente. Disponer de una primera versión permite reducir el tiempo dedicado a redactar documentos desde cero y centrar el esfuerzo en revisar el contenido, comprobar la normativa aplicable y adaptar cada expediente a sus circunstancias concretas.

    Este modelo de trabajo mantiene intacto uno de los principios básicos de la Administración: la responsabilidad jurídica sigue correspondiendo al funcionario o empleado público competente, que revisa, modifica y valida el documento antes de su firma.

    Una ayuda también para revisar documentación

    La IA también comienza a utilizarse como herramienta de apoyo durante la revisión de expedientes.

    En ámbitos como los contratos menores o la preparación de pliegos administrativos, estas plataformas pueden ayudar a detectar posibles omisiones, incoherencias o apartados incompletos antes de que la documentación continúe su tramitación.

    No obstante, esta comprobación automática no sustituye el análisis jurídico. La interpretación normativa, la adecuación al procedimiento administrativo y la decisión final continúan dependiendo del criterio del profesional responsable.

    Precisamente esa combinación entre automatización y supervisión humana es la que está marcando la implantación de estas tecnologías en el sector público.

    Una adopción que crece desde dentro

    La experiencia de las organizaciones que ya utilizan estas herramientas muestra un patrón repetido. La implantación suele comenzar por iniciativa de uno o varios profesionales interesados en experimentar con la inteligencia artificial para reducir su carga de trabajo diaria.

    Tras comprobar los resultados, el uso empieza a extenderse progresivamente a otros departamentos y perfiles profesionales, incluidos aquellos que inicialmente mantenían una posición más prudente respecto a la IA.

    Este crecimiento gradual permite adaptar los procesos internos, establecer protocolos de revisión y familiarizar a los equipos con una tecnología que ya empieza a formar parte de la transformación digital del sector público.

    Más tiempo para las tareas de mayor valor

    La incorporación de la inteligencia artificial no cambia las obligaciones legales de la Administración, pero sí puede modificar la forma de organizar el trabajo.

    Automatizar parte de la redacción documental permite dedicar más tiempo a tareas que requieren conocimiento jurídico, capacidad de interpretación y experiencia profesional. En ese contexto, la IA actúa como una herramienta de apoyo que ayuda a mejorar la productividad sin alterar el principio de responsabilidad que rige la actuación administrativa.

    La modernización de las administraciones públicas pasa cada vez más por combinar tecnología y criterio profesional. La inteligencia artificial puede acelerar la preparación de documentos y facilitar determinadas comprobaciones, pero la decisión final y la garantía de seguridad jurídica continúan siendo responsabilidad de las personas.

    Preguntas frecuentes

    ¿Está utilizando ya la Administración Pública inteligencia artificial?

    Sí. Cada vez más organismos públicos emplean herramientas de IA como apoyo para redactar documentación administrativa y revisar expedientes, siempre bajo supervisión humana.

    ¿La IA redacta documentos oficiales completos?

    Su uso habitual consiste en generar un primer borrador que posteriormente revisan, modifican y validan los profesionales responsables antes de su aprobación.

    ¿Puede la inteligencia artificial sustituir al criterio jurídico?

    No. La interpretación de la normativa, la validación legal y la firma de los documentos siguen correspondiendo al personal habilitado.

    ¿Qué ventajas aporta a las administraciones?

    Permite reducir el tiempo dedicado a tareas repetitivas, agilizar la preparación de documentación y dedicar más recursos al análisis jurídico y a la atención a los ciudadanos.

    Fuentes:

    • Información facilitada por Maite.ai.
    • Ley 39/2015, de Procedimiento Administrativo Común de las Administraciones Públicas.
    • Ley 40/2015, de Régimen Jurídico del Sector Público.
  • La importancia de usar una marca registrada para conservar su protección

    La importancia de usar una marca registrada para conservar su protección

    Registrar una marca concede a su titular un derecho exclusivo sobre un signo determinado, pero no permite reservarlo indefinidamente sin utilizarlo. La legislación española y europea exige que la marca tenga un uso efectivo en el mercado para los productos o servicios protegidos. Cuando pasan cinco años sin una explotación real, el registro puede quedar expuesto a una solicitud de caducidad y perder parte o toda su eficacia frente a terceros.

    Las claves del uso efectivo de una marca en 20 segundos

    • El registro de una marca puede renovarse cada diez años, pero su defensa exige un uso comercial real.
    • Tras cinco años sin uso efectivo puede solicitarse su caducidad.
    • La actividad simbólica o creada únicamente para conservar el registro no suele ser suficiente.
    • Facturas, catálogos, contratos, publicidad y envases ayudan a demostrar el uso.
    • Una marca internacional debe cumplir las reglas de cada territorio protegido.

    Registrar y usar son, por tanto, dos cuestiones diferentes. La inscripción crea el derecho, mientras que su explotación permite conservarlo con plena fuerza jurídica una vez finalizado el periodo inicial de cinco años. Esta diferencia afecta tanto a las marcas españolas concedidas por la Oficina Española de Patentes y Marcas (OEPM) como a las marcas de la Unión Europea administradas por la Oficina de Propiedad Intelectual de la Unión Europea (EUIPO).

    Qué significa utilizar una marca de forma efectiva

    La Ley 17/2001, de 7 de diciembre, de Marcas establece que el titular debe hacer un uso efectivo del signo registrado para los productos o servicios para los que obtuvo protección. La obligación también aparece en el Reglamento sobre la marca de la Unión Europea.

    El uso efectivo no requiere necesariamente grandes ventas, presencia en todo el país o una elevada cuota de mercado. Tampoco existe una cantidad mínima universal de facturas o clientes que garantice el cumplimiento. La valoración depende del sector, del tipo de producto, del tamaño del mercado y de las circunstancias concretas de cada caso.

    Una marca destinada a maquinaria industrial muy especializada puede tener pocas operaciones anuales y, aun así, acreditar una actividad comercial auténtica. En cambio, unas ventas mínimas de un producto de consumo masivo podrían resultar insuficientes si parecen organizadas únicamente para evitar la caducidad.

    La jurisprudencia del Tribunal de Justicia de la Unión Europea considera que el uso debe responder a la función esencial de la marca: identificar el origen empresarial de productos o servicios y crear o mantener una salida comercial para ellos. Quedan fuera, en principio, las actuaciones puramente internas, simbólicas o artificiales realizadas con el único propósito de conservar el registro.

    Para valorar si el uso es real se analizan de manera conjunta varios elementos:

    • El lugar en el que se ha utilizado la marca.
    • El periodo y la duración de ese uso.
    • La frecuencia de las operaciones.
    • El volumen de ventas o prestación de servicios.
    • La naturaleza de los productos y el tamaño del mercado.
    • Los canales de distribución y publicidad empleados.
    • La relación entre las pruebas aportadas.

    La EUIPO señala en sus directrices que el uso no puede acreditarse mediante meras probabilidades o suposiciones. Debe demostrarse con elementos objetivos y suficientemente consistentes. Una factura aislada, una captura de una web sin fecha o un folleto del que se desconoce su distribución pueden tener un valor limitado si no están acompañados de otras pruebas.

    El plazo de cinco años y la caducidad por falta de uso

    El titular dispone de un periodo inicial de cinco años para comenzar a usar la marca. En España, la OEPM explica que este plazo se cuenta desde la fecha en la que el registro adquiere firmeza. En el caso de una marca de la Unión Europea, el periodo comienza tras su registro.

    Una vez transcurrido ese plazo, la marca puede ser objeto de una solicitud de caducidad cuando no haya tenido un uso efectivo durante cinco años consecutivos. También existe riesgo cuando se utilizó inicialmente, pero la actividad quedó interrumpida durante otro periodo ininterrumpido de cinco años.

    La caducidad no se produce automáticamente el día en que se cumple el plazo. Debe ser solicitada y declarada en el procedimiento correspondiente. Desde enero de 2023, la OEPM tiene competencia para resolver administrativamente las solicitudes de nulidad y caducidad de marcas españolas, sin perjuicio de la posterior revisión judicial.

    Si la falta de uso afecta solo a una parte de los productos o servicios incluidos en el registro, la caducidad puede ser parcial. Una empresa que registró una marca para ropa, calzado y artículos deportivos, pero solo la utilizó de forma efectiva para camisetas, podría conservar la protección para los productos acreditados y perderla para aquellos sin explotación real.

    Este aspecto tiene especial importancia cuando las solicitudes incluyen listas muy amplias con la intención de cubrir posibles actividades futuras. Registrar numerosas categorías puede parecer una protección más completa, pero aumenta la carga de demostrar el uso cuando otro operador exige pruebas.

    La ley contempla la posibilidad de justificar la falta de utilización cuando existen causas independientes de la voluntad del titular que hacen imposible o excesivamente difícil explotar la marca. No basta con alegar dificultades empresariales ordinarias, falta de rentabilidad o una decisión interna de aplazar el lanzamiento. El impedimento debe guardar una relación directa con la imposibilidad de uso.

    También conviene actuar con cautela ante una reanudación de última hora. La Ley de Marcas establece limitaciones cuando el titular comienza o retoma la utilización durante los tres meses anteriores a la solicitud de caducidad y los preparativos se iniciaron después de conocer que esa acción podía presentarse.

    Cómo debe aparecer la marca en el mercado

    La forma utilizada no tiene que ser siempre una reproducción idéntica al milímetro de la registrada. La normativa admite variaciones que no alteren el carácter distintivo de la marca, aunque se omitan o añadan elementos secundarios.

    Por ejemplo, puede aceptarse una modernización tipográfica o un cambio menor de color cuando el elemento verbal principal continúa identificándose con claridad. Sin embargo, sustituir palabras relevantes, eliminar el componente dominante o transformar por completo el logotipo puede provocar que el uso realizado no sirva para mantener el registro original.

    Este riesgo aparece con frecuencia cuando una empresa renueva su identidad visual sin revisar su cartera de propiedad industrial. Si la nueva imagen se aleja demasiado de la marca registrada, puede resultar recomendable solicitar un nuevo registro y mantener durante un tiempo una estrategia coordinada entre ambas versiones.

    El uso realizado por un tercero también puede beneficiar al titular cuando existe su consentimiento. Esto permite acreditar la explotación desarrollada por licenciatarios, distribuidores, franquiciados u otras empresas autorizadas, siempre que la relación y el uso puedan demostrarse.

    La ley reconoce además determinados usos vinculados a la exportación. Colocar la marca en España sobre productos o embalajes destinados exclusivamente a otros mercados puede computar como uso efectivo en determinadas circunstancias.

    Qué pruebas conviene conservar

    La defensa de una marca no debería comenzar cuando llega una solicitud de caducidad. Resulta más seguro establecer un archivo periódico que documente cómo se utiliza el signo en cada territorio y para cada producto o servicio relevante.

    Entre las pruebas más habituales se encuentran:

    • Facturas y albaranes en los que aparezca la marca.
    • Pedidos, contratos comerciales y acuerdos de distribución.
    • Contratos de licencia o franquicia.
    • Catálogos con fecha y datos sobre su difusión.
    • Etiquetas, embalajes, envases y fotografías de productos.
    • Campañas publicitarias y facturas de los medios contratados.
    • Material utilizado en ferias o establecimientos físicos.
    • Capturas de páginas web acompañadas de fechas y datos de actividad.
    • Publicaciones en redes sociales y estadísticas de alcance.
    • Informes de ventas desglosados por producto, periodo y territorio.

    Las pruebas deben permitir identificar qué marca se usó, dónde, cuándo, para qué productos o servicios y con qué alcance. No basta con acreditar que una sociedad desarrolla actividad económica si los documentos no conectan esa actividad con el signo registrado.

    También resulta recomendable conservar las versiones históricas de páginas web, catálogos y diseños de producto. Una web se actualiza constantemente y una campaña puede desaparecer de una plataforma, por lo que depender únicamente de contenidos disponibles en internet varios años después entraña riesgos.

    España, la Unión Europea y las marcas internacionales

    La vía adecuada para registrar una marca depende de los mercados en los que se necesite protección.

    Una marca española, solicitada ante la OEPM, produce efectos en España. La oficina permite consultar expedientes, renovar registros y tramitar procedimientos de nulidad o caducidad.

    Una marca de la Unión Europea, gestionada por la EUIPO, ofrece una protección unitaria en los Estados miembros. Su uso efectivo debe producirse en la Unión Europea, aunque no existe una regla automática que exija actividad en un número concreto de países. La suficiencia territorial se analiza según las características del mercado y del caso.

    El Sistema de Madrid, administrado por la Organización Mundial de la Propiedad Intelectual (OMPI), permite solicitar protección internacional a partir de una marca o solicitud de base y designar los territorios de interés mediante un procedimiento centralizado. En julio de 2026, el sistema agrupa a 117 miembros y permite alcanzar 133 países.

    Sin embargo, no existe una marca mundial única. Cada territorio designado aplica su propia legislación y puede exigir pruebas de uso conforme a sus normas. Una inscripción internacional facilita la solicitud, renovación y gestión administrativa, pero no sustituye la obligación de explotar la marca en los países donde esa utilización sea necesaria para conservar los derechos.

    Durante los primeros cinco años, el registro internacional también mantiene una dependencia especial respecto de la marca de base. Si esta desaparece total o parcialmente dentro de ese periodo, la protección internacional puede verse afectada en la misma medida, aunque el Protocolo de Madrid contempla mecanismos de transformación bajo determinadas condiciones.

    Para revisar derechos anteriores pueden utilizarse los buscadores oficiales de la OEPM y la EUIPO. La OMPI ofrece además Madrid Monitor para consultar registros internacionales y la Global Brand Database, que reúne información procedente del Sistema de Madrid y de numerosas oficinas nacionales y regionales.

    Mantener una marca exige algo más que renovarla

    Las marcas se conceden por periodos de diez años y pueden renovarse indefinidamente. Sin embargo, pagar cada renovación no resuelve por sí solo la obligación de uso. Una marca puede estar formalmente renovada y, al mismo tiempo, ser vulnerable a una acción de caducidad si lleva cinco años sin una presencia comercial auténtica.

    La falta de uso también puede limitar la capacidad para oponerse a solicitudes posteriores. Cuando una marca anterior ya ha superado el periodo de gracia, el solicitante de un nuevo signo puede exigir que su titular demuestre el uso efectivo. Si no lo acredita para los productos o servicios en los que basa la oposición, esa marca anterior podría dejar de ser útil para bloquear el nuevo registro.

    Por eso conviene revisar periódicamente la cartera, ajustar las listas de productos y servicios a la actividad real, documentar licencias y controlar que la forma utilizada no se haya alejado demasiado del registro. Una marca conserva su valor cuando el derecho inscrito, la imagen empleada y la actividad comercial avanzan de forma coherente.

    Preguntas frecuentes

    ¿Cuánto tiempo puede estar una marca registrada sin utilizarse?

    Con carácter general, dispone de un periodo inicial de cinco años. Después puede solicitarse su caducidad si no ha tenido un uso efectivo durante cinco años consecutivos y no existe una causa justificada.

    ¿Una sola factura sirve para demostrar el uso de una marca?

    Puede formar parte de las pruebas, pero no garantiza por sí sola que el uso sea considerado efectivo. Las autoridades valoran conjuntamente el volumen, la duración, la frecuencia, el territorio y las características del mercado.

    ¿Es obligatorio usar exactamente el mismo logotipo registrado?

    Se admiten variaciones que no modifiquen el carácter distintivo de la marca. Cuando el rediseño altera sus elementos principales, puede ser necesario presentar una nueva solicitud.

    ¿Una marca internacional protege automáticamente en todo el mundo?

    No. El Sistema de Madrid permite designar distintos países mediante una tramitación centralizada, pero cada territorio examina y protege la marca conforme a su propia legislación.

    Fuentes:

  • La Audiencia Nacional habría anulado la guía de fichaje biométrico de la AEPD

    La Audiencia Nacional habría anulado la guía de fichaje biométrico de la AEPD

    La Audiencia Nacional habría estimado el recurso presentado por la Asociación Española de Empresas de Seguridad (AES) contra la guía que la Agencia Española de Protección de Datos (AEPD) publicó en 2023 sobre el control de presencia mediante sistemas biométricos. Según la información adelantada este 15/07/2026 por El Confidencial, el tribunal habría dejado sin efecto la aprobación y publicación del documento al considerar que, por su contenido y consecuencias prácticas, funcionaba como una instrucción encubierta o una circular sin haber seguido el procedimiento exigido para este tipo de disposiciones.

    Las claves de la sentencia sobre el fichaje biométrico en 30 segundos

    • La Audiencia Nacional habría anulado la aprobación y publicación de la guía biométrica de la AEPD tras estimar el recurso de AES.
    • El tribunal cuestionaría el procedimiento utilizado, no declararía legal el fichaje mediante huella o reconocimiento facial.
    • Las circulares de la AEPD requieren informes, audiencia pública, dictamen del Consejo de Estado y publicación en el BOE.
    • El Reglamento General de Protección de Datos continúa aplicándose y obliga a justificar cualquier tratamiento biométrico.
    • La sentencia íntegra será necesaria para conocer el alcance real y sus posibles efectos sobre empresas y administraciones.

    El texto completo de la resolución no estaba disponible en las fuentes judiciales oficiales consultadas al redactar este artículo, por lo que sus fundamentos y el alcance exacto del fallo deben tratarse con cautela. La copia de la guía que continúa alojada en la web de la AEPD aparece actualmente atravesada por la indicación “EN REVISIÓN” en todas sus páginas, aunque el documento no explica cuándo se incorporó esa marca ni si responde directamente al procedimiento judicial.

    La posible anulación tampoco equivale a una autorización general para instalar sistemas de fichaje por huella dactilar, rostro, iris u otros rasgos físicos. La controversia descrita afecta, ante todo, a la forma en que la AEPD fijó y difundió unos criterios con vocación general. Las obligaciones materiales del Reglamento General de Protección de Datos (RGPD), incluida la protección reforzada de los datos biométricos, no desaparecen por la anulación de una guía.

    Por qué la Audiencia Nacional cuestionaría el formato elegido

    Las autoridades de protección de datos pueden publicar guías, recomendaciones y herramientas para ayudar a empresas y administraciones a cumplir la normativa. El Estatuto de la AEPD encomienda expresamente a su División de Innovación Tecnológica la elaboración de guías que apoyen el principio de responsabilidad proactiva.

    El problema aparece cuando un documento presentado como orientación establece en la práctica criterios cerrados que determinan cómo actuará la autoridad, qué tratamientos considera admisibles o qué conductas pueden terminar en una sanción. En ese caso, el contenido puede acercarse al de una disposición general obligatoria, aunque formalmente conserve el nombre de guía.

    La Ley Orgánica 3/2018 regula una figura específica para esa función: las circulares de la AEPD. Su artículo 55 permite que la Presidencia de la Agencia dicte disposiciones que fijen los criterios que seguirá la autoridad al aplicar el RGPD y la propia ley orgánica. Esas circulares son obligatorias después de publicarse en el Boletín Oficial del Estado (BOE).

    El procedimiento no se limita a redactar y subir un documento a la web. El Estatuto de la AEPD exige un informe técnico que identifique la habilitación normativa y justifique la necesidad de la medida, un informe jurídico, audiencia a las personas y organizaciones afectadas, un periodo de información pública y el dictamen del Consejo de Estado. La aprobación final corresponde a la Presidencia de la Agencia y la circular debe publicarse en el BOE.

    Según la información conocida, la Audiencia Nacional habría entendido que la guía de 2023 superaba la función meramente divulgativa. Su redacción no se limitaba a recordar los artículos del RGPD, sino que determinaba los criterios aplicables al registro de jornada y al control de acceso mediante biometría, con efectos prácticos para un número indeterminado de empresas, administraciones, proveedores de seguridad y trabajadores.

    La consecuencia jurídica sería relevante para la AEPD y para otras autoridades administrativas. Una guía puede explicar una norma, ofrecer ejemplos y recomendar medidas, pero no debería utilizarse para crear obligaciones nuevas ni para fijar mandatos generales al margen del procedimiento previsto para las disposiciones vinculantes.

    Habrá que leer la sentencia para saber si el tribunal considera inválido todo el documento, únicamente su aprobación formal o aquellos apartados que sobrepasan la labor orientativa. También será necesario comprobar si la resolución es firme o puede ser objeto de recurso.

    Qué establecía la guía biométrica de la AEPD

    La AEPD publicó la guía en noviembre de 2023 para revisar su doctrina sobre sistemas de control de presencia. El documento analizaba tanto el registro de jornada laboral como el control de acceso a instalaciones y consideraba que la utilización de técnicas biométricas constituía un tratamiento de alto riesgo.

    Uno de sus principales cambios fue considerar que tanto la identificación biométrica como la autenticación o verificación utilizan categorías especiales de datos. La identificación suele comparar una muestra con varias plantillas para averiguar quién es una persona, mientras que la autenticación comprueba si coincide con una identidad previamente declarada.

    La Agencia había mantenido anteriormente una interpretación menos restrictiva para determinadas operaciones de autenticación. La propia guía reconoció ese cambio y explicó que su posición de 2021 y el criterio recogido en un informe de 2020 habían quedado superados por las Directrices 05/2022 del Comité Europeo de Protección de Datos (CEPD). Estas directrices incluyeron tanto la identificación como la autenticación dentro del tratamiento biométrico dirigido a identificar de forma unívoca a una persona.

    Por tanto, el endurecimiento no surgió únicamente de una decisión interna de la AEPD. Respondía a una evolución de la interpretación europea de los datos biométricos, aunque la Audiencia Nacional habría cuestionado el instrumento nacional empleado para trasladarla al fichaje laboral y al control de accesos.

    La guía sostenía además que la legislación española obliga a registrar la jornada, pero no contiene una norma con rango de ley que autorice específicamente el uso de datos biométricos para cumplir esa finalidad. Según su interpretación, la obligación de fichar no bastaba por sí misma para levantar la prohibición general de tratar categorías especiales de datos.

    El consentimiento del trabajador tampoco resolvía normalmente el problema. La Agencia consideraba que en una relación laboral existe un desequilibrio entre la empresa y la persona empleada que dificulta acreditar que la aceptación sea verdaderamente libre. También señalaba una contradicción práctica: si existe un método alternativo equivalente que permite rechazar la biometría sin sufrir consecuencias, resultaría más difícil demostrar que el sistema biométrico es estrictamente necesario.

    El documento exigía valorar alternativas menos intrusivas, acreditar la idoneidad, necesidad y proporcionalidad del sistema y completar previamente una Evaluación de Impacto relativa a la Protección de Datos (EIPD). También recomendaba evitar el almacenamiento centralizado de plantillas, utilizar cifrado, permitir la desvinculación de la identidad y borrar los datos cuando dejasen de ser necesarios.

    La sentencia no convierte el fichaje biométrico en legal

    La primera consecuencia que debe evitarse es interpretar el fallo como una autorización para recuperar sistemas retirados después de 2023. La Audiencia Nacional, según la información adelantada, no habría analizado si el fichaje biométrico es lícito en términos generales. Su examen se habría concentrado en la naturaleza jurídica de la guía y en el procedimiento empleado para aprobarla.

    Las empresas continúan sujetas al RGPD y deben encontrar dos fundamentos distintos cuando tratan categorías especiales: una base que legitime el tratamiento conforme al artículo 6 y una excepción que permita levantar la prohibición del artículo 9. A ello se suman los principios de minimización, necesidad, proporcionalidad, seguridad y protección de datos desde el diseño.

    La anulación de una guía tampoco borra las directrices del Comité Europeo de Protección de Datos ni la jurisprudencia europea sobre tratamientos especialmente intrusivos. Aunque algunos razonamientos de la AEPD puedan ser discutidos ante los tribunales, el responsable sigue obligado a justificar por qué necesita una característica corporal inmutable para registrar una entrada, una salida o el acceso a una puerta.

    Cada sistema requiere además un análisis propio. No presenta el mismo riesgo una plantilla almacenada en una tarjeta bajo control del trabajador que una base centralizada con todas las huellas de la plantilla. Tampoco son equivalentes una comparación uno a uno y un reconocimiento facial que busca a una persona dentro de un conjunto amplio de identidades.

    Las organizaciones que mantengan sistemas biométricos deberían revisar su base jurídica, la evaluación de impacto, las alternativas disponibles, la información entregada a los afectados y las medidas de seguridad. Las que los hubieran suspendido no deberían reinstalarlos únicamente por la noticia sobre la Audiencia Nacional.

    La sentencia puede obligar a la AEPD a reformular su posición mediante una circular, una nueva guía realmente orientativa o criterios derivados de resoluciones concretas. Si opta por una circular, tendrá que seguir el procedimiento previsto en su Estatuto, incluida la participación de los sectores afectados y el dictamen del Consejo de Estado.

    El asunto abre así un debate que va más allá del control horario. Las autoridades independientes necesitan publicar orientaciones para trasladar normas complejas a la práctica, pero esos documentos no pueden sustituir a las disposiciones generales cuando pretenden imponer criterios obligatorios. La sentencia íntegra permitirá saber dónde sitúa la Audiencia Nacional esa frontera.

    Preguntas frecuentes

    ¿La Audiencia Nacional ha legalizado el fichaje con huella dactilar?

    No. Según la información publicada, el tribunal habría anulado la guía por el instrumento y el procedimiento utilizados. No habría declarado lícito el fichaje biométrico con carácter general.

    ¿Sigue aplicándose la guía biométrica de la AEPD?

    La información conocida sostiene que su aprobación y publicación habrían quedado sin efecto. La copia disponible en la web de la AEPD aparece marcada como “EN REVISIÓN”, pero debe esperarse a la sentencia y a una comunicación oficial para conocer su situación definitiva.

    ¿Puede una empresa volver a instalar ahora un sistema biométrico?

    La noticia no concede una autorización automática. La empresa debe justificar la base jurídica, la excepción aplicable a los datos especiales, la necesidad, la proporcionalidad y las medidas de seguridad, además de realizar una evaluación de impacto cuando corresponda.

    ¿Por qué se endureció el criterio de la AEPD en 2023?

    La Agencia explicó que adaptaba su interpretación a las Directrices 05/2022 del Comité Europeo de Protección de Datos, que consideran categorías especiales tanto la identificación como la autenticación biométrica.

  • Meta ante la DSA: cuándo el diseño adictivo se convierte en riesgo legal

    Meta ante la DSA: cuándo el diseño adictivo se convierte en riesgo legal

    La Comisión Europea ha comunicado a Meta sus conclusiones preliminares sobre el diseño de Facebook e Instagram. Bruselas considera que la compañía podría haber incumplido la Ley de Servicios Digitales al no evaluar ni reducir adecuadamente los riesgos que funciones como el desplazamiento infinito, la reproducción automática y las recomendaciones personalizadas generan para el bienestar físico y mental de los usuarios.

    Desde el punto de vista jurídico, no se trata todavía de una demanda judicial ni de una resolución sancionadora firme. Es una fase contradictoria dentro de un procedimiento administrativo de supervisión: Meta puede acceder al expediente, formular alegaciones y discutir tanto los hechos como la calificación jurídica y las medidas planteadas por la Comisión. El caso importa porque traslada el cumplimiento de la DSA desde la moderación de contenidos hacia el propio diseño del producto digital.

    El caso Meta y la DSA: las claves jurídicas

    • Facebook e Instagram están designadas como plataformas en línea de muy gran tamaño, VLOP, por lo que soportan las obligaciones reforzadas de la DSA.
    • La acusación se centra principalmente en los artículos 34 y 35, relativos a la evaluación y mitigación de riesgos sistémicos.
    • La Comisión considera preliminarmente que Meta no valoró de forma suficiente los riesgos de uso excesivo o compulsivo.
    • Las funciones analizadas incluyen el scroll infinito, la reproducción automática, Reels, Stories y los sistemas de recomendación.
    • El expediente no equivale todavía a una declaración de incumplimiento.
    • Meta dispone de derecho de audiencia y acceso al expediente conforme al artículo 79.
    • La Comisión puede aceptar compromisos, cerrar el procedimiento o adoptar una decisión de incumplimiento.
    • Una eventual multa puede alcanzar hasta el 6 % del volumen de negocios mundial anual del ejercicio anterior.
    • El posible remedio no tendría por qué limitarse a una sanción económica: podría exigir cambios en interfaces, algoritmos y configuraciones por defecto.

    La Comisión sostiene que determinadas características de Facebook e Instagram eliminan los puntos naturales de salida y favorecen que el usuario permanezca conectado sin tomar una decisión consciente para continuar. Sus conclusiones provisionales también cuestionan la eficacia de los avisos de tiempo, las pausas voluntarias y los controles parentales que Meta presenta como medidas de protección. La investigación formal se abrió en mayo de 2024 y todavía mantiene otras líneas relacionadas con menores, comprobación de edad y sistemas de recomendación.

    Meta rechaza esa valoración. La compañía alega que ha introducido cuentas específicas para adolescentes, restricciones de contenido, controles parentales y herramientas que permiten limitar el tiempo de uso. La discrepancia no gira únicamente alrededor de si existen medidas, sino de si son razonables, proporcionadas y efectivas frente a los riesgos identificados.

    La base jurídica: riesgos sistémicos, no una prohibición general de enganchar

    La DSA no contiene una prohibición formulada literalmente como “las redes sociales no podrán ser adictivas”. Su técnica regulatoria es distinta. Impone a las plataformas de muy gran tamaño un deber continuado de identificar, analizar y evaluar los riesgos sistémicos derivados del diseño y funcionamiento de sus servicios, incluidos sus sistemas algorítmicos.

    El artículo 34 exige considerar los efectos negativos reales o previsibles sobre los derechos fundamentales, la protección de los menores, la salud pública y el bienestar físico y mental. También obliga a estudiar expresamente cómo influyen en esos riesgos los sistemas de recomendación, la moderación, la publicidad y las prácticas relacionadas con datos.

    El artículo 35 añade la obligación de adoptar medidas de mitigación razonables, proporcionadas y efectivas. Entre las actuaciones que contempla figuran modificar el diseño y funcionamiento del servicio, adaptar las interfaces y probar o cambiar los sistemas algorítmicos, incluidos los de recomendación.

    Elemento del expedienteBase jurídica principalPosible consecuencia
    Evaluación insuficiente del uso compulsivoArtículo 34 DSARevisión de la metodología, datos y documentación de riesgos
    Efectos sobre menores y personas vulnerablesArtículo 34.1 DSAMedidas específicas según edad, vulnerabilidad y patrones de uso
    Scroll infinito y reproducción automáticaArtículo 35.1.a DSARediseño de interfaces o desactivación por defecto
    Reels, Stories y recomendaciones personalizadasArtículo 35.1.d DSAPruebas y adaptación de algoritmos de recomendación
    Controles de tiempo poco efectivosArtículo 35 DSAPausas más visibles, límites eficaces o menor facilidad para eludirlos
    Falta de documentación suficienteArtículos 34, 37 y 42 DSAMayor trazabilidad, auditoría y comunicación al regulador
    Incumplimiento confirmadoArtículos 73 y 74 DSAOrden de corrección y multa de hasta el 6 %
    Persistencia del incumplimientoArtículos 75 y 76 DSASupervisión reforzada y multas coercitivas periódicas

    Esta base jurídica distingue el caso de la prohibición de patrones oscuros del artículo 25. Dicho precepto impide diseñar interfaces que engañen, manipulen o distorsionen materialmente la capacidad del usuario para tomar decisiones libres e informadas. Puede existir una zona de contacto entre ambas materias, pero el enfoque de los artículos 34 y 35 es más amplio: no exige necesariamente acreditar una manipulación concreta de una elección, sino identificar un riesgo sistémico y demostrar que se ha reducido de manera efectiva.

    La distinción no es menor. Un botón engañoso o una baja deliberadamente complicada pueden analizarse como patrones oscuros. Un flujo interminable de contenidos, en cambio, puede ser legalmente problemático por sus efectos acumulados sobre millones de usuarios, aunque cada elemento de la interfaz, considerado por separado, no engañe expresamente a nadie.

    Un modelo de responsabilidad basado en el diseño del producto

    El expediente muestra una evolución en la regulación de plataformas. La discusión ya no se limita a si Meta retira contenido ilegal con suficiente rapidez. La Comisión examina cómo se ha construido el servicio, qué métricas optimizan sus algoritmos y qué consecuencias produce esa arquitectura.

    La DSA obliga a integrar la gestión de riesgos en el ciclo de vida del producto. La evaluación debe realizarse al menos una vez al año y antes de desplegar funcionalidades capaces de afectar de manera crítica a los riesgos ya identificados. Por tanto, no basta con redactar un informe después del lanzamiento ni con añadir controles opcionales cuando aparece una controversia.

    Para los equipos jurídicos y de cumplimiento, esto aproxima la DSA a un modelo de product compliance. El diseño de una nueva funcionalidad necesita pruebas previas, documentación de las decisiones, indicadores de eficacia y participación real de las áreas de seguridad, privacidad, derechos fundamentales y protección de menores.

    La cuestión probatoria será especialmente relevante. La Comisión tendrá que justificar que las evaluaciones o medidas de Meta fueron insuficientes. La empresa podrá discutir la metodología empleada, la relación entre las funciones señaladas y los daños descritos, así como la viabilidad y proporcionalidad de los posibles remedios.

    El uso intenso de una plataforma no equivale automáticamente a una adicción clínica. Tampoco toda recomendación personalizada resulta ilícita. La DSA obliga a analizar la gravedad y probabilidad de los riesgos, pero mantiene los principios de proporcionalidad y respeto a los derechos fundamentales. El debate jurídico deberá separar el uso frecuente, el comportamiento compulsivo y el perjuicio efectivo sin convertir conceptos médicos en simples etiquetas regulatorias.

    Por qué no es correcto hablar todavía de condena o demanda

    Las conclusiones preliminares son un acto procedimental que permite a Meta conocer las objeciones de la Comisión y ejercer su defensa. El artículo 79 de la DSA reconoce el derecho de audiencia y establece que el plazo concedido para presentar observaciones no puede ser inferior a 14 días. La decisión final solo puede basarse en objeciones sobre las que la empresa haya podido pronunciarse.

    Después de las alegaciones pueden producirse varios escenarios:

    1. La Comisión puede considerar que no existe incumplimiento y cerrar la investigación.
    2. Meta puede ofrecer compromisos para corregir los problemas detectados.
    3. La Comisión puede convertir esos compromisos en jurídicamente vinculantes.
    4. Puede adoptar una decisión de incumplimiento y ordenar medidas correctoras.
    5. Puede imponer una multa si aprecia una infracción intencionada o negligente.
    6. Meta puede recurrir la decisión ante los tribunales de la Unión.

    El artículo 71 permite aceptar compromisos cuando resulten suficientes para asegurar el cumplimiento. El artículo 73 regula la decisión de incumplimiento y obliga a la Comisión a explicar en las conclusiones preliminares las medidas que considera necesarias. Una eventual resolución deberá fijar un plazo razonable para cumplir y exigir a la empresa que describa cómo piensa ejecutar las correcciones.

    La DSA también prevé un régimen de supervisión reforzada para las infracciones de las obligaciones aplicables a las VLOP. La empresa puede verse obligada a presentar un plan de acción, someter su aplicación a una auditoría independiente y comunicar los resultados a la Comisión y a los coordinadores nacionales de servicios digitales.

    La multa máxima del 6 % no se aplica automáticamente. El artículo 74 obliga a ponderar la naturaleza, gravedad, duración y reiteración de la infracción. La Comisión tendrá que motivar el importe y respetar el principio de proporcionalidad.

    Qué remedios podría exigir la Comisión

    La DSA concede margen para ordenar resultados de cumplimiento, pero no debería convertir al regulador en diseñador directo de cada pantalla. La tensión estará en determinar hasta dónde puede llegar una medida correctora sin ser excesivamente prescriptiva.

    Entre los cambios planteados públicamente aparecen la desactivación por defecto de la reproducción automática, la introducción de pausas más efectivas, la creación de límites menos fáciles de ignorar y la modificación de los sistemas de recomendación para reducir la presión de permanencia.

    También podría exigirse que Meta pruebe varias configuraciones y demuestre con datos cuál reduce el uso compulsivo. No bastaría entonces con ofrecer un botón de control parental escondido en varios menús. La compañía tendría que acreditar que la medida funciona en condiciones reales y que resulta accesible para sus destinatarios.

    Este punto puede generar una discusión sobre la eficacia como estándar jurídico. Tradicionalmente, muchas obligaciones de cumplimiento se satisfacen implantando una política o un control. Los artículos 34 y 35 exigen algo más: evaluar si la medida reduce efectivamente el riesgo para el que fue diseñada.

    Una pausa que casi todos los usuarios descartan puede existir técnicamente y ser irrelevante desde el punto de vista jurídico. Un control parental tan complejo que apenas se configura también puede resultar insuficiente, aunque aparezca descrito en las condiciones del servicio.

    La DSA acerca a producto, legal y tecnología

    El caso de Meta deja varias lecciones para cualquier plataforma sometida a obligaciones reforzadas, pero también para empresas digitales de menor tamaño que anticipen un crecimiento relevante o desarrollen productos dirigidos a menores.

    Área internaPregunta que debería documentarse
    Producto¿Qué comportamiento pretende incentivar la funcionalidad?
    Datos¿Qué métricas se utilizan para evaluar retención y bienestar?
    Algoritmos¿El sistema intensifica contenidos capaces de prolongar el uso de forma perjudicial?
    UX¿Existen puntos claros para detener, pausar o cambiar la experiencia?
    Menores¿Las protecciones se aplican por defecto y son difíciles de eludir?
    Legal¿Qué derechos y riesgos sistémicos pueden verse afectados?
    Cumplimiento¿La mitigación puede demostrarse mediante resultados medibles?
    Auditoría¿Existe documentación suficiente para reconstruir las decisiones?
    Dirección¿El órgano de administración conoce y supervisa los riesgos relevantes?

    La DSA atribuye responsabilidades expresas al órgano de dirección de las plataformas de muy gran tamaño. Debe revisar periódicamente las estrategias de gestión de riesgos, asegurar recursos adecuados y supervisar la función independiente de cumplimiento. El expediente europeo no debería interpretarse, por tanto, como un conflicto limitado a los diseñadores de Instagram o a un departamento regulatorio aislado.

    También habrá consecuencias contractuales. Las empresas que suministran sistemas de recomendación, herramientas de experimentación, analítica o comprobación de edad pueden recibir nuevas exigencias sobre acceso a datos, documentación, auditoría y cooperación con el cliente regulado.

    Las cláusulas habituales de servicio quizá no basten cuando el operador principal necesita demostrar ante la Comisión cómo se entrenó un sistema, qué señales utiliza y qué resultados produjeron sus medidas de mitigación.

    Un precedente que puede cambiar el diseño de las plataformas

    La Comisión ya utilizó el enfoque de riesgo frente al programa de recompensas de TikTok Lite. ByteDance terminó comprometiéndose a retirar permanentemente esa función en la Unión Europea, sin que la aceptación de los compromisos implicase una declaración formal de infracción.

    El expediente contra Meta va más lejos porque afecta a funciones centrales y extendidas en las redes sociales. El desplazamiento infinito, la reproducción automática y la recomendación personalizada no son módulos secundarios: forman parte de la experiencia y del modelo económico de las plataformas.

    Si la tesis de la Comisión se confirma, el cumplimiento de la DSA podría obligar a revisar diseños que durante años han sido considerados estándares del sector. No sería necesario que una función fuese ilegal por sí misma. Bastaría con que generase un riesgo sistémico relevante y la plataforma no hubiera adoptado medidas suficientes para reducirlo.

    Ese es el principal interés jurídico del caso. La DSA transforma la arquitectura técnica en materia regulatoria. Los equipos legales deberán entender cómo funciona el producto, mientras ingenieros y diseñadores tendrán que justificar decisiones que antes se medían casi exclusivamente por retención, interacción o ingresos publicitarios.

    Meta conserva su derecho a defender que sus evaluaciones fueron adecuadas y que sus medidas son suficientes. La decisión final deberá demostrar que cualquier obligación de rediseño es necesaria, proporcionada y compatible con la libertad de empresa. Hasta entonces, hablar de condena sería prematuro. Hablar de un cambio profundo en el riesgo legal del diseño digital ya no lo es.

    Preguntas frecuentes

    ¿La Comisión Europea ha demandado judicialmente a Meta?
    No. Ha comunicado conclusiones preliminares dentro de un procedimiento administrativo de aplicación de la DSA. Todavía no existe una resolución definitiva.

    ¿Qué artículos de la DSA sustentan principalmente el expediente?
    Los artículos 34 y 35, que obligan a las plataformas de muy gran tamaño a evaluar y mitigar riesgos sistémicos, incluidos los efectos sobre menores, salud y bienestar mental.

    ¿El caso se basa en la prohibición de patrones oscuros?
    No principalmente. El artículo 25 puede ser relevante para ciertos diseños manipulativos, pero la teoría central parece apoyarse en las obligaciones reforzadas de evaluación y mitigación de riesgos.

    ¿Puede la Comisión obligar a Meta a modificar Instagram y Facebook?
    Sí. Si adopta una decisión de incumplimiento, puede ordenar las medidas necesarias para corregirlo. Estas podrían incluir cambios en interfaces, algoritmos, controles y configuraciones por defecto.

  • ENS, NIS2, DORA y AI Act: cómo saber qué normativa aplica

    ENS, NIS2, DORA y AI Act: cómo saber qué normativa aplica

    La pregunta parece sencilla: qué normativa aplica a una empresa. La respuesta, casi nunca lo es. Una misma organización puede estar sometida al Esquema Nacional de Seguridad, al RGPD, a NIS2, a DORA, al Reglamento de IA, a eIDAS, al Data Act, a normas sectoriales de telecomunicaciones, contratación pública, protección de infraestructuras críticas o incluso a estándares como ISO 27001, NIST o CIS por exigencia contractual.

    El problema no es solo jurídico. También es operativo. Cumplir no consiste en tener una lista de normas en una matriz de Excel, sino en traducir obligaciones dispersas en controles, políticas, evidencias y responsabilidades que funcionen dentro de la organización. Por eso, en tecnología y ciberseguridad, la primera pregunta no debería ser “qué norma me aplica”, sino “qué servicios presto, a quién, con qué datos, en qué sector y bajo qué dependencias críticas”.

    La norma depende del servicio, no del logo de la empresa

    Una empresa puede ser una consultora tecnológica, un proveedor cloud, una entidad financiera, un operador de servicios gestionados, una plataforma de datos, un proveedor de firma electrónica o una compañía que presta servicios a la Administración. Cada una de esas actividades cambia el mapa de cumplimiento.

    El ENS, por ejemplo, tiene sentido cuando se prestan servicios a administraciones públicas o cuando se gestionan sistemas que dan soporte a servicios públicos digitales. No se trata solo de “ser tecnológico”, sino de formar parte de un entorno donde la seguridad de la información pública exige medidas concretas, categorización de sistemas, controles y auditoría.

    NIS2 se mueve en otro plano. La directiva europea busca elevar el nivel común de ciberseguridad en sectores esenciales e importantes, con más peso en gobernanza, gestión de riesgos, continuidad, notificación de incidentes y cadena de suministro. Su impacto no se limita a empresas que se consideran “críticas” en sentido clásico. También puede alcanzar a proveedores tecnológicos que sostienen servicios relevantes para terceros.

    DORA, en cambio, mira de forma específica al sector financiero y a su resiliencia operativa digital. Bancos, aseguradoras, entidades de pago, empresas de inversión y otros actores financieros deben gestionar el riesgo TIC con especial rigor. Además, la norma pone un foco muy claro en los proveedores tecnológicos externos, porque la resiliencia de una entidad financiera depende cada vez más de cloud, software, comunicaciones, ciberseguridad y servicios gestionados.

    El Reglamento de IA añade otra capa. No pregunta solo si una empresa usa tecnología, sino para qué usa inteligencia artificial, con qué nivel de riesgo, sobre qué personas y en qué contexto. Un chatbot interno no plantea los mismos problemas que un sistema de selección de personal, scoring crediticio, biometría, vigilancia, educación, salud o infraestructuras críticas.

    La consecuencia es clara: dos empresas parecidas desde fuera pueden tener obligaciones muy distintas. Y dos servicios dentro de la misma empresa pueden estar sometidos a marcos diferentes.

    El núcleo común: menos normas aisladas y más modelo integrado

    La acumulación regulatoria genera una sensación de caos. ENS, NIS2, DORA, RGPD, AI Act, eIDAS, Data Act, Data Governance Act, CER, normativa de infraestructuras críticas, telecomunicaciones, ISO 27001, NIST, CIS. La lista crece y cada marco tiene su propio lenguaje.

    Pero cuando se baja al terreno técnico y organizativo, muchas obligaciones se repiten con matices. Casi todas exigen identificar riesgos, asignar responsabilidades, controlar accesos, proteger identidades, gestionar vulnerabilidades, monitorizar eventos, conservar evidencias, responder incidentes, probar continuidad, revisar proveedores y formar a las personas.

    Ahí está la oportunidad para despachos, consultoras, responsables de cumplimiento, CISOs y equipos legales internos. En lugar de construir un programa distinto para cada norma, conviene diseñar un núcleo común de cumplimiento. Ese núcleo debe servir como base y después adaptarse a los requisitos específicos de cada marco.

    La diferencia está en la profundidad. El RGPD obliga a pensar en base jurídica, derechos de los interesados, encargados de tratamiento, privacidad desde el diseño, transferencias internacionales y brechas de datos personales. DORA exigirá pruebas de resiliencia, gestión del riesgo TIC y control específico sobre terceros tecnológicos. NIS2 refuerza la responsabilidad de los órganos de dirección y las medidas organizativas y técnicas. El AI Act introduce gobierno del ciclo de vida de sistemas de IA, documentación, supervisión humana y gestión de riesgos según categoría. El ENS baja más al control concreto y a la demostración de conformidad.

    No son piezas intercambiables, pero sí pueden apoyarse sobre una misma arquitectura de gobierno.

    El error de convertir compliance en burocracia

    El cumplimiento tecnológico se degrada cuando se convierte en una fábrica de documentos que nadie usa. Políticas copiadas, registros sin actualizar, mapas de riesgos genéricos y procedimientos que no coinciden con la operación real dan una falsa sensación de seguridad.

    En un procedimiento judicial, una inspección, una auditoría o una investigación tras un incidente, la pregunta relevante no será solo si la empresa tenía una política aprobada. Será si esa política estaba implantada, si había responsables claros, si existían evidencias, si los controles eran proporcionados y si las decisiones podían reconstruirse.

    Por eso el cumplimiento debe conectarse con los sistemas reales: IAM, MFA, EDR, SIEM, gestión de parches, inventario de activos, CMDB, ticketing, contratos con proveedores, cláusulas de seguridad, planes de continuidad, backups, registros de formación y actas de comités. La evidencia no debería fabricarse al final. Debería generarse de forma natural en la operación diaria.

    También conviene separar lo obligatorio de lo recomendable. ISO 27001, NIST CSF o CIS Controls no son leyes europeas por sí mismas, pero pueden convertirse en exigencias prácticas cuando aparecen en contratos, pliegos, auditorías, pólizas de ciberseguro o compromisos con clientes. En muchos casos ayudan a ordenar el cumplimiento legal, aunque no sustituyen el análisis jurídico de aplicabilidad.

    Qué deberían hacer las organizaciones

    El primer paso es mapear servicios. No basta con describir la empresa por su CNAE o por su marca comercial. Hay que identificar qué servicios presta, qué clientes tiene, si trabaja con sector público, si opera en sectores esenciales, si procesa datos personales sensibles, si presta servicios TIC a entidades reguladas, si utiliza IA en procesos de alto riesgo o si forma parte de una cadena de suministro crítica.

    El segundo paso es construir una matriz de aplicabilidad. Cada norma debe vincularse a servicios concretos, no a la organización en abstracto. Esa matriz debe indicar obligaciones, responsables, evidencias, controles existentes, brechas y prioridad de actuación.

    El tercer paso es crear un catálogo común de controles. Gestión de riesgos, gobierno, identidades, accesos, MFA, vulnerabilidades, monitorización, logs, incidentes, continuidad, proveedores, formación y auditoría. A partir de ahí se añaden capas específicas: privacidad para RGPD, resiliencia TIC para DORA, categorización y medidas del ENS, gobierno de IA para AI Act, requisitos de datos para Data Act o identificación electrónica y servicios de confianza en eIDAS.

    El cuarto paso es asignar propiedad. Legal no puede cumplir solo. Sistemas tampoco. Seguridad, compliance, compras, recursos humanos, dirección, negocio y proveedores deben participar. La normativa tecnológica moderna tiene una característica común: exige gobierno, no solo controles técnicos.

    La verdadera madurez llega cuando la empresa deja de preguntar “qué documento necesito” y empieza a preguntar “qué riesgo estoy gestionando, con qué control, quién responde y cómo lo demuestro”. Ese cambio reduce duplicidades, baja el ruido regulatorio y permite que el cumplimiento deje de ser un coste defensivo para convertirse en una forma de ordenar la organización.

    Preguntas frecuentes

    ¿Puede aplicarme más de una normativa a la vez?
    Sí. Es habitual que una misma empresa esté sometida a privacidad, ciberseguridad, resiliencia, IA, datos y obligaciones sectoriales al mismo tiempo, sobre todo si presta servicios tecnológicos o trabaja con sectores regulados.

    ¿ISO 27001, NIST o CIS son obligatorios?
    No son leyes europeas en sí mismos, pero pueden ser exigibles por contrato, licitación, auditoría, cliente, aseguradora o política interna. También sirven como base práctica para ordenar controles.

    ¿Cuál es el primer paso para saber qué normativa aplica?
    Identificar los servicios que presta la organización, los sectores a los que sirve, los datos que trata, sus proveedores críticos y si opera con Administración pública, entidades financieras, infraestructuras críticas o sistemas de IA.

    ¿Qué es mejor: cumplir norma por norma o crear un modelo común?
    Lo más eficiente suele ser crear un núcleo común de controles y después añadir requisitos específicos por norma. Así se evitan duplicidades y se facilita la generación de evidencias.