Blog

  • Bruselas prepara una guía para unir competencia y privacidad en la era de los datos

    Bruselas prepara una guía para unir competencia y privacidad en la era de los datos

    La Comisión Europea y el Comité Europeo de Protección de Datos han acordado trabajar juntos en una nueva guía sobre la relación entre el derecho de competencia de la Unión Europea y la normativa de protección de datos. La iniciativa, anunciada el 28 de abril por la Dirección General de Competencia, busca aclarar cómo deben coordinarse ambos marcos legales cuando una investigación de mercado afecta al uso de datos personales, o cuando una decisión sobre privacidad puede tener efectos sobre la competencia.

    El movimiento no llega por casualidad. En la economía digital, los datos personales son mucho más que información sobre usuarios. También pueden ser una ventaja competitiva, una barrera de entrada, una fuente de ingresos publicitarios o una pieza central en fusiones, plataformas, redes sociales, buscadores, marketplaces, servicios cloud e inteligencia artificial. Por eso Bruselas quiere evitar que competencia y privacidad se traten como mundos separados.

    Datos personales, poder de mercado y derechos fundamentales

    Durante años, las autoridades de competencia se centraron en precios, cuotas de mercado, acceso a infraestructuras, abuso de posición dominante o concentración empresarial. Pero muchos servicios digitales se ofrecen a precio cero para el usuario y se financian con datos, perfiles, publicidad personalizada o integración entre servicios. En ese contexto, medir el daño competitivo solo con precios puede quedarse corto.

    La protección de datos, por su parte, no nació para corregir mercados ni para decidir si una empresa tiene demasiado poder. Su objetivo principal es proteger derechos y libertades de las personas cuando se tratan sus datos personales. Aun así, en plataformas digitales ambas dimensiones se cruzan constantemente. Una empresa dominante puede imponer condiciones de tratamiento de datos que un usuario difícilmente puede rechazar. Y una acumulación masiva de datos puede reforzar todavía más esa posición dominante.

    La nueva guía conjunta se centrará en situaciones seleccionadas donde la protección de datos sea relevante para evaluar casos de competencia, y también en el sentido contrario: escenarios donde el análisis competitivo importe para aplicar normas de privacidad. La Comisión sostiene que el objetivo es ofrecer claridad tanto a empresas como a autoridades encargadas de aplicar la ley.

    Este enfoque no significa fusionar el Reglamento General de Protección de Datos con las normas antimonopolio. Son marcos distintos, con fines distintos y autoridades distintas. La cuestión es cómo evitar contradicciones, duplicidades o vacíos cuando un mismo comportamiento empresarial afecta a ambos.

    El precedente de Meta y el aviso del Tribunal de Justicia

    La tensión entre competencia y privacidad no es nueva. Uno de los casos más importantes fue el litigio entre Meta y la autoridad alemana de competencia, el Bundeskartellamt. En 2023, el Tribunal de Justicia de la Unión Europea confirmó que una autoridad de competencia puede tener en cuenta el cumplimiento del RGPD al analizar si una conducta constituye abuso de posición dominante, siempre que coopere con las autoridades de protección de datos competentes.

    Aquel caso fue relevante porque vinculaba el poder de mercado de Facebook con la forma en que la compañía combinaba datos procedentes de sus servicios y de terceros. La sentencia no convirtió a las autoridades de competencia en supervisores generales del RGPD, pero sí abrió la puerta a que las infracciones o tensiones de privacidad sean un elemento importante dentro de un análisis de abuso.

    La compra de Fitbit por Google también mostró hasta qué punto los datos pueden condicionar una operación de concentración. La Comisión Europea aprobó la adquisición en 2020, pero impuso compromisos, entre ellos que Google no utilizara determinados datos de salud y bienestar de Fitbit para publicidad en Google Ads durante un periodo definido, además de condiciones de acceso a APIs para preservar competencia. El caso generó debate porque combinaba salud, privacidad, datos sensibles y poder de mercado.

    Estos ejemplos explican por qué una guía conjunta puede ser útil. Las empresas necesitan saber cuándo una práctica de datos puede levantar riesgos de competencia, y las autoridades necesitan criterios comunes para no dar respuestas divergentes.

    Del DMA y el RGPD a una coordinación más amplia

    La nueva iniciativa parte de una experiencia previa: las directrices conjuntas sobre la relación entre la Ley de Mercados Digitales y el RGPD. La Comisión y el EDPB anunciaron ese trabajo en 2024 y sometieron las guías a consulta pública en 2025. Ese proceso se centró en los guardianes de acceso del DMA, es decir, grandes plataformas digitales con obligaciones específicas sobre combinación de datos, consentimiento, interoperabilidad y tratamiento entre servicios.

    La diferencia ahora es que el nuevo trabajo va más allá del DMA. No se limitará a las obligaciones especiales de los gatekeepers, sino que abordará la relación general entre derecho de competencia y protección de datos. Esto puede afectar a investigaciones antitrust, fusiones, acuerdos entre empresas, acceso a datos, publicidad digital, plataformas de intermediación, ecosistemas cerrados e incluso IA generativa.

    La inteligencia artificial añade una capa adicional. Los modelos necesitan datos para entrenar, ajustar, evaluar y personalizar servicios. Algunas empresas tienen acceso privilegiado a enormes volúmenes de datos por su posición en mercados digitales. Otras dependen de acuerdos, scraping, APIs o datos sintéticos. En este terreno, la frontera entre ventaja competitiva legítima, cierre de mercado, abuso y tratamiento ilícito puede ser difícil de trazar.

    Una guía no resolverá todos los conflictos, pero puede ayudar a ordenar preguntas clave: cuándo el acceso a datos personales es indispensable para competir, cómo valorar la privacidad como parámetro de calidad, qué límites impone el RGPD a remedios de acceso a datos, cómo coordinar investigaciones paralelas y qué información pueden intercambiar las autoridades.

    Qué pueden esperar empresas y reguladores

    Para las grandes tecnológicas, la guía probablemente aumentará la previsibilidad, pero también elevará el listón. Una práctica de datos ya no podrá defenderse solo desde la óptica del cumplimiento formal de privacidad o solo desde la óptica de eficiencia empresarial. Habrá que mirar el conjunto: impacto en usuarios, competidores, mercados y derechos.

    Para startups y empresas europeas más pequeñas, la coordinación puede tener un efecto positivo si ayuda a limitar prácticas de acumulación o cierre de datos por parte de actores dominantes. Pero también puede generar más complejidad regulatoria si las obligaciones no se explican con claridad o si se multiplican los criterios aplicables.

    Para las autoridades nacionales, el trabajo conjunto puede servir como referencia para cooperar mejor. En muchos casos, una autoridad de competencia puede detectar problemas de privacidad durante una investigación, o una autoridad de protección de datos puede observar prácticas que parecen reforzar una posición dominante. Sin reglas de coordinación, esos hallazgos pueden perderse o generar conflictos de competencia institucional.

    El reto de Bruselas será mantener el equilibrio. La protección de datos no debe convertirse en una herramienta para bloquear toda innovación basada en datos. Pero la competencia tampoco puede ignorar que, en servicios digitales, la privacidad forma parte de la calidad del producto y puede ser un elemento de elección para el usuario. Cuando una empresa concentra demasiados datos y demasiada capacidad de imponer condiciones, el mercado y los derechos individuales empiezan a tocarse.

    La nueva guía será, en el fondo, una pieza más del esfuerzo europeo por gobernar la economía digital de forma coherente. La UE ya tiene el RGPD, el DMA, la Ley de Servicios Digitales, la Ley de Datos y la Ley de IA. El problema ya no es solo crear normas, sino evitar que se apliquen como compartimentos aislados. En mercados movidos por datos, privacidad y competencia tienen que hablar el mismo idioma.

    Preguntas frecuentes

    ¿Qué han anunciado la Comisión Europea y el EDPB?
    Han acordado trabajar juntos en una guía sobre la relación entre el derecho de competencia de la UE y la normativa europea de protección de datos.

    ¿Por qué es importante esta guía?
    Porque muchas prácticas digitales combinan poder de mercado y tratamiento masivo de datos personales. La guía busca aclarar cuándo una dimensión puede influir en la otra.

    ¿Afectará solo a grandes tecnológicas?
    Previsiblemente tendrá más impacto en grandes plataformas y empresas con mucho poder de datos, aunque también puede orientar a startups, anunciantes, proveedores tecnológicos y autoridades nacionales.

    ¿Qué precedente existe en Europa?
    El caso Meta/Bundeskartellamt confirmó que una autoridad de competencia puede tener en cuenta el cumplimiento del RGPD al analizar un posible abuso de posición dominante, coordinándose con las autoridades de protección de datos.

  • Legalize ES convierte la legislación española en un repositorio Git con miles de normas en Markdown

    Legalize ES convierte la legislación española en un repositorio Git con miles de normas en Markdown

    La legislación española ha dado un paso poco habitual hacia el mundo del desarrollo de software. El proyecto Legalize ES, disponible en GitHub, propone algo tan sencillo de explicar como potente en la práctica: convertir la legislación consolidada en un gran repositorio Git donde cada ley es un fichero Markdown y cada reforma queda registrada como un commit. Según su README público, el proyecto reúne 12.235 normas, cubre la legislación estatal y la de 17 comunidades autónomas, y se actualiza a diario.

    La idea no es menor. Quien trabaja con normativa sabe que consultar el texto vigente, seguir una reforma concreta o comparar versiones históricas no siempre es cómodo en los formatos tradicionales. Legalize ES intenta resolver ese problema con una lógica familiar para programadores, analistas y equipos jurídicos técnicos: clonar un repositorio, buscar con grep, revisar cambios con git log y ver diferencias exactas con git show. El propio proyecto lo resume así: “cada ley es un fichero, cada reforma es un commit”.

    El repositorio organiza la legislación estatal en la carpeta es/, donde el README indica que hay 8.646 normas, y separa el contenido autonómico en directorios como es-an para Andalucía, es-ct para Cataluña, es-md para Madrid o es-pv para País Vasco, entre otros. Cada fichero incluye un frontmatter YAML con metadatos como título, identificador, rango normativo, fecha de publicación, estado jurídico, departamento, número oficial, diario e identificador ELI, seguido del cuerpo del texto legal en Markdown con su estructura jerárquica de títulos, capítulos y artículos.

    Esa estructura convierte la legislación en algo mucho más tratable para flujos automatizados. Un jurista o un periodista puede localizar rápidamente un artículo concreto; un desarrollador puede montar sistemas de búsqueda, análisis semántico o trazabilidad normativa; y un equipo de cumplimiento puede reconstruir con Git el historial de una reforma concreta. El README del proyecto pone ejemplos muy directos, como consultar el artículo 14 de la Constitución, revisar cuántas veces se ha modificado el Código Penal o ver el diff exacto de una reforma.

    Detrás de todo esto no hay una base de datos cerrada ni una colección privada de textos legales. El proyecto afirma que los datos se obtienen de la API de datos abiertos del BOE, publicada por la Agencia Estatal Boletín Oficial del Estado. Esa API oficial permite acceder a disposiciones, sumarios y metadatos en formatos estructurados, y es la base sobre la que Legalize ES construye su modelo de versionado y publicación en Markdown.

    También es importante subrayar que el propio repositorio se define como “early stage”. Su autor avisa de que la estructura de ficheros, el historial de commits y el contenido pueden cambiar de forma significativa, incluso con regeneraciones completas. Es decir, el proyecto ya es usable y muy sugerente, pero todavía está en una fase de evolución rápida. En GitHub, además, muestra una actividad intensa, con más de 43.000 commits y alrededor de 1.100 estrellas en el momento de la consulta pública.

    Más allá del aspecto técnico, Legalize ES encaja en una tendencia más amplia: la de tratar la información pública no solo como un documento para leer, sino como una infraestructura sobre la que construir herramientas. La web de legalize.dev, matriz del proyecto, se presenta precisamente con una idea de fondo muy clara: legislación abierta y gobiernos más transparentes. En ese sentido, el valor de Legalize ES no está solo en “pasar leyes a Markdown”, sino en hacer que la normativa sea más explorable, comparable, reutilizable y auditable con herramientas estándar del ecosistema digital.

    Para medios, despachos, consultoras, universidades y equipos de tecnología jurídica, eso abre un terreno muy interesante. Porque cuando una ley se comporta como un fichero y una reforma como un commit, la legislación deja de ser únicamente un texto estático y pasa a ser también un objeto versionable, trazable y automatizable.

    Preguntas frecuentes

    ¿Qué es exactamente Legalize ES?
    Es un repositorio público en GitHub que consolida legislación española en archivos Markdown versionados con Git. Su lema es claro: cada ley es un fichero y cada reforma es un commit.

    ¿Cuántas normas incluye el proyecto?
    El README indica 12.235 normas en total, con 8.646 dentro de la legislación estatal y el resto repartido entre las 17 comunidades autónomas.

    ¿De dónde salen los textos legales?
    Según el propio repositorio, los datos proceden de la API de datos abiertos del BOE, publicada por la Agencia Estatal Boletín Oficial del Estado.

    ¿Está pensado solo para programadores?
    No. Aunque su lógica es muy atractiva para desarrolladores, también puede resultar útil para periodistas, juristas, investigadores, equipos de compliance y proyectos de tecnología legal que necesiten buscar, comparar y rastrear cambios normativos. Esta utilidad es una inferencia razonable a partir de la estructura y ejemplos de uso que publica el repositorio.

    ¿Es un proyecto ya estable?
    Todavía no del todo. El propio repositorio se define como early stage y advierte de que la estructura, el historial y el contenido pueden cambiar de forma importante.

  • Un bufete “Claude-native”: así se automatiza trabajo legal sin renunciar al control humano

    Un bufete “Claude-native”: así se automatiza trabajo legal sin renunciar al control humano

    A las 19:00 de la víspera de un cierre de adquisición, el abogado de la parte compradora envió una carta con exigencias de última hora: nuevas condiciones de escrow, ampliación de carve-outs en indemnizaciones y una lista revisada de entregables para el cierre. El mensaje implícito era el de siempre: o se acepta el cambio, o la operación se cae. En un despacho tradicional, esa escena suele activar el mismo protocolo: varios asociados revisando el contrato a contrarreloj, referencias cruzadas manuales y una madrugada de café.

    Zack Shapiro, abogado estadounidense y socio de un pequeño bufete boutique de dos personas, cuenta que resolvió el núcleo del problema en menos de dos horas usando Claude, el modelo de Anthropic. Subió el acuerdo de compra, los disclosure schedules y la carta de demanda; en minutos obtuvo un mapa de cambios propuestos y, lo más importante, detectó contradicciones que, según su relato, el equipo contrario no había visto: algunos carve-outs chocaban con manifestaciones ya confirmadas en los anexos y otro introducía un conflicto interno que debilitaba incluso las propias protecciones del comprador. En su comparación, un equipo de tres asociados en un bufete mediano habría necesitado “hasta la mañana” para producir un análisis similar.

    La escena es llamativa, pero el mensaje de fondo no es un eslogan sobre “abogados reemplazados”. Es un aviso sobre productividad: tiempo es dinero, y cada vez más organizaciones están descubriendo que automatizar ciertos procesos no significa delegar decisiones, sino acelerar la primera pasada y elevar el punto de partida del trabajo humano.

    La clave no es “automatizar”, sino cerrar el flujo

    Shapiro insiste en un matiz que suele perderse en el debate público: cuando se habla de automatización con Inteligencia Artificial, mucha gente imagina un piloto automático tomando decisiones por su cuenta. En un entorno legal, eso sería una receta para el desastre. Su enfoque, en cambio, se parece más a una “línea de producción” bien diseñada: se introduce un input concreto (documentos y contexto), se ejecuta un workflow definido y se obtiene un output estructurado en un formato acordado. Y entonces entra el “human in the loop”: el profesional revisa, corrige y aprueba.

    En otras palabras, la Inteligencia Artificial no se presenta como juez, sino como motor. La responsabilidad —legal y reputacional— sigue recayendo en quien firma el trabajo, no en la herramienta.

    Una suite, tres modos: Chat, Cowork y Code

    El artículo de Shapiro llama la atención porque no se limita a usar un chatbot. Describe cómo aprovecha la “suite” de Claude en función del tipo de tarea:

    • Chat: el modo conversacional para análisis, estrategia de negociación, primera lectura de cláusulas o borradores iniciales. Aquí el abogado mantiene el control paso a paso, como si trabajara con un asociado rápido sentado enfrente.
    • Cowork: el modo autónomo, pensado para apuntar a una carpeta y delegar tareas completas: leer archivos, crear documentos, editar borradores y generar paquetes de cierre. En su descripción, es el modo que más cambia el día a día, porque transforma tareas largas en procesos paralelizables.
    • Code: un modo “de desarrollo”, con acceso a terminal, que le permite construir herramientas a medida. Shapiro relata que, por una condición de salud que dificulta leer documentos largos, utilizó este modo para crear un sistema que convierte contratos y PDFs en audio, adaptando el lenguaje legal para que suene natural.

    La elección del modo no es estética: es una forma de gobernar el riesgo. Cuanto más autonomía se otorga (Cowork), más importante se vuelve limitar el alcance, definir formatos y reforzar la revisión humana.

    “Skills”: cuando el juicio profesional se convierte en un archivo reutilizable

    El segundo elemento que explica el salto de productividad es el uso de skills, archivos de instrucciones persistentes que codifican marcos analíticos, tono, checklists y criterios de severidad. Shapiro sostiene que el valor real no está en una biblioteca de plantillas —que, en su opinión, es un commodity—, sino en el juicio: qué buscar, qué marcar, qué concesión aceptar y cuál pelear.

    En su caso, cuenta que construyó seis skills “de producción” empaquetadas como un plugin para Cowork: revisión de contratos, edición con cambios controlados, redacción contractual, comunicaciones con clientes, investigación legal y redacción de políticas. El efecto empresarial es evidente: ese paquete puede instalarse en varios equipos y estandarizar el “primer borrador” según el criterio del profesional que lo diseñó.

    La promesa (y el peligro): tocar Word “por dentro”

    Uno de los fragmentos más comentados de su texto es el que apunta al trabajo invisible que consume horas: Word, formatos, numeración, estilos, cross-references y cambios controlados. Shapiro afirma que Claude puede abrir un .docx “a nivel XML” y aplicar marcas de Track Changes tal y como Word las espera, atribuyéndolas al autor correcto y respetando el formato. En su relato, eso permite producir redlines completos sin abrir aplicaciones externas, y dedicar el tiempo humano a la parte que sí es legal: el criterio.

    Aquí se entiende su crítica a las herramientas legales “verticales”: muchas se quedan en el análisis conversacional de documentos; él defiende que un modelo de frontera capaz de escribir código puede además arreglar el documento y entregar el trabajo listo para enviar.

    La capa de seguridad: investigación sin “alucinaciones” y verificación obligatoria

    El texto también reconoce el elefante en la habitación: las alucinaciones. En derecho, un error no es un bug; puede ser una negligencia. Shapiro describe un enfoque de investigación que prioriza fuentes primarias (leyes, reglamentos, guías de agencias, jurisprudencia) y obliga al sistema a auto-revisarse antes de entregar el memo: comprobar que las citas dicen lo que se afirma, marcar incertidumbres y detectar contradicciones internas.

    Esa filosofía se extiende a la relación con el cliente: cuenta que incorporó una cláusula de uso de Inteligencia Artificial en sus cartas de encargo, explicando que la herramienta mejora eficiencia y calidad, pero bajo supervisión de un abogado colegiado. También menciona opciones de privacidad de Anthropic orientadas a entornos profesionales, como acuerdos de retención cero en APIs elegibles.

    Una conclusión que trasciende al sector legal

    La consecuencia no es que la Inteligencia Artificial “haga abogados”. La consecuencia es que un equipo pequeño, con workflows cerrados y verificación humana, puede producir más y mejor en menos tiempo. Ese patrón —inputs delimitados, skills, formatos, revisión humana— es replicable en auditoría, compliance, consultoría o cualquier trabajo del conocimiento con documentos y procesos repetibles.

    En 2026, el diferencial no es usar Inteligencia Artificial. El diferencial es gobernarla.


    Preguntas frecuentes

    ¿Cómo se puede automatizar la revisión de contratos con Inteligencia Artificial sin asumir riesgos legales?
    Definiendo un workflow cerrado: qué documentos se aportan, qué checklist se aplica, qué formato de salida se exige y quién revisa el resultado. La última aprobación debe ser siempre humana.

    ¿Qué diferencia hay entre usar Claude Chat y Claude Cowork en un despacho?
    Chat es interacción paso a paso (ideal para análisis y borradores). Cowork introduce autonomía sobre carpetas y tareas completas, por lo que exige más control de alcance y una revisión final más estricta.

    ¿Cómo evitar “alucinaciones” en investigación jurídica con herramientas de IA?
    Priorizando fuentes primarias, exigiendo verificación de cada cita y marcando niveles de confianza. Además, es clave revisar manualmente toda autoridad citada antes de enviar un informe al cliente.

    ¿Es seguro subir documentación sensible de clientes a un modelo de IA?
    Depende del proveedor, del producto y de la configuración. En entornos profesionales, suele requerirse un análisis de privacidad, acuerdos de tratamiento de datos y opciones de retención adecuadas para minimizar exposición.

  • La AEPD pone coto al “SMS al móvil personal” como doble factor en el trabajo

    La AEPD pone coto al “SMS al móvil personal” como doble factor en el trabajo

    La Agencia Española de Protección de Datos (AEPD) ha vuelto a dejar un mensaje nítido para empresas y departamentos de IT: no es lícito imponer el uso del teléfono móvil personal del trabajador para recibir códigos SMS de doble factor de autenticación (MFA) cuando la organización no proporciona un medio corporativo alternativo. Así se desprende del expediente EXP202406971, que termina con una sanción propuesta de 80.000 € (reducida a 48.000 € por reconocimiento de responsabilidad y pago voluntario) y con una orden expresa de cese de la práctica.

    Qué ocurrió y por qué se sanciona

    Según los hechos recogidos en el procedimiento, una empresa comunicó a un cliente tercero (con infraestructura y gestión fuera del EEE, mencionándose China) datos identificativos de empleados —incluido el número de teléfono móvil personal— para darles de alta en una herramienta que enviaba por SMS los códigos necesarios para el acceso a sistemas. La propia entidad reconoció que, por no disponer de terminales corporativos, se optó “de forma temporal” por el móvil personal para completar el onboarding y la autenticación.

    La AEPD concluye que esa cesión/tratamiento no queda amparado por el artículo 6.1.b) del RGPD (“ejecución de contrato”), porque el uso del número personal no es objetivamente necesario para ejecutar la relación laboral ni proporcional, especialmente si existen alternativas menos intrusivas.

    Además, el expediente destaca dos elementos especialmente relevantes:

    • Principio de ajenidad en los medios: la empresa debe proveer los medios para trabajar; imponer el dispositivo personal para MFA incumple ese marco y, en el caso analizado, también se enlaza con doctrina judicial y convenio sectorial.
    • Advertencia interna ignorada: consta que el Delegado de Protección de Datos advirtió que el uso de teléfonos personales con fines profesionales era contrario a la normativa, y aun así se mantuvo afectando a más de doscientos empleados.

    El dato que muchas empresas pasan por alto: el consentimiento “no arregla” el problema

    El documento también enfatiza que el consentimiento del trabajador no es una base válida si no es realmente libre, lo que en el ámbito laboral suele exigir una alternativa real que no suponga perjuicio para la persona trabajadora. En otras palabras: si la empresa no ofrece un método corporativo equivalente, el “consentimiento” queda contaminado por el desequilibrio de la relación.

    Cifras y medidas: impacto y obligación de corrección

    En el caso analizado, se señala que, de 364 personas activas en el servicio, 203 tenían asociado su teléfono personal para este fin. La AEPD fija una sanción inicial de 80.000 € y, tras la terminación por pago voluntario y reconocimiento, la cuantía efectiva queda en 48.000 €.

    En paralelo, la resolución prevé medidas correctivas: en un plazo máximo de 3 meses desde la firmeza, la entidad debe cesar en el tratamiento consistente en usar los móviles personales como terminales de acceso/MFA para la aplicación del cliente.

    Implicaciones prácticas para IT, RR. HH. y cumplimiento

    Para organizaciones con MFA basado en SMS, el mensaje operativo es directo:

    • Si el MFA depende de un “algo que tienes”, ese “algo” debe ser corporativo (móvil de empresa, token físico, llave FIDO2, etc.) o, como excepción, personal solo si existe alternativa y la elección es voluntaria.
    • Evitar la dependencia de SMS cuando se pueda: aunque aquí el debate es jurídico-laboral y de protección de datos, a nivel de seguridad también es un factor de riesgo (SIM swapping, interceptación, etc.).
    • Documentar la decisión (análisis de alternativas menos intrusivas, evaluación de riesgos, y evidencia de que se proporciona un medio corporativo).
    • Separación técnica si se plantean escenarios BYOD: si se autoriza el uso de dispositivo personal, la organización debe poder demostrar compartimentación y que apps corporativas no acceden a datos privados, además de la voluntariedad real.

    Preguntas frecuentes

    ¿Puede una empresa obligar a recibir el MFA por SMS en el móvil personal?
    En el criterio reflejado por la AEPD en este expediente, no: no es necesario ni proporcional para la relación laboral si no se aporta un medio corporativo alternativo.

    ¿Basta con que el empleado “acepte” o firme un consentimiento?
    No necesariamente. En el ámbito laboral, el consentimiento suele no considerarse libre si no hay alternativa real sin perjuicio para el trabajador.

    ¿Qué debe hacer la empresa si el cliente exige MFA por SMS y no admite correo corporativo?
    A efectos prácticos, dotar de terminal/SIM corporativos o implantar un método equivalente (tokens, llaves, app en dispositivo corporativo), y documentar el cambio para demostrar cumplimiento.

    ¿Cuál fue la sanción en este caso?
    La sanción propuesta fue 80.000 €, quedando en 48.000 € tras aplicar reducciones por reconocimiento y pago voluntario, además de imponer medidas para cesar el uso del teléfono personal como MFA.

    vía: AEPD

  • Comprar tecnología a particulares en Wallapop o Vinted: qué “garantía” existe en España y cómo se reclama (visión jurídica y práctica)

    Comprar tecnología a particulares en Wallapop o Vinted: qué “garantía” existe en España y cómo se reclama (visión jurídica y práctica)

    El auge del mercado de segunda mano ha normalizado la compraventa de dispositivos tecnológicos entre particulares en España. Sin embargo, en este tipo de operaciones persiste una confusión recurrente: muchos compradores asumen que, al no existir una tienda o un profesional detrás, no hay protección legal. En realidad, la compraventa civil entre particulares sí está amparada por el ordenamiento jurídico, aunque con un régimen distinto al de la normativa de consumo aplicable a ventas profesionales.

    La clave está en diferenciar quién vende (particular vs. profesional) y qué instrumentos de tutela ofrece el Derecho español, especialmente a través del saneamiento por vicios ocultos del Código Civil.


    1) Dos regímenes distintos: consumo (B2C) vs. compraventa civil (C2C)

    Si el vendedor es profesional (“Pro”, tienda o empresa)

    En ventas a consumidores realizadas por empresarios, opera el marco de protección del consumidor (régimen de conformidad/garantía legal en bienes de segunda mano, con mínimos modulables por acuerdo dentro de los límites legales). Es un escenario donde la carga de cumplimiento y las presunciones juegan de forma más favorable al comprador consumidor.

    Si el vendedor es un particular (C2C)

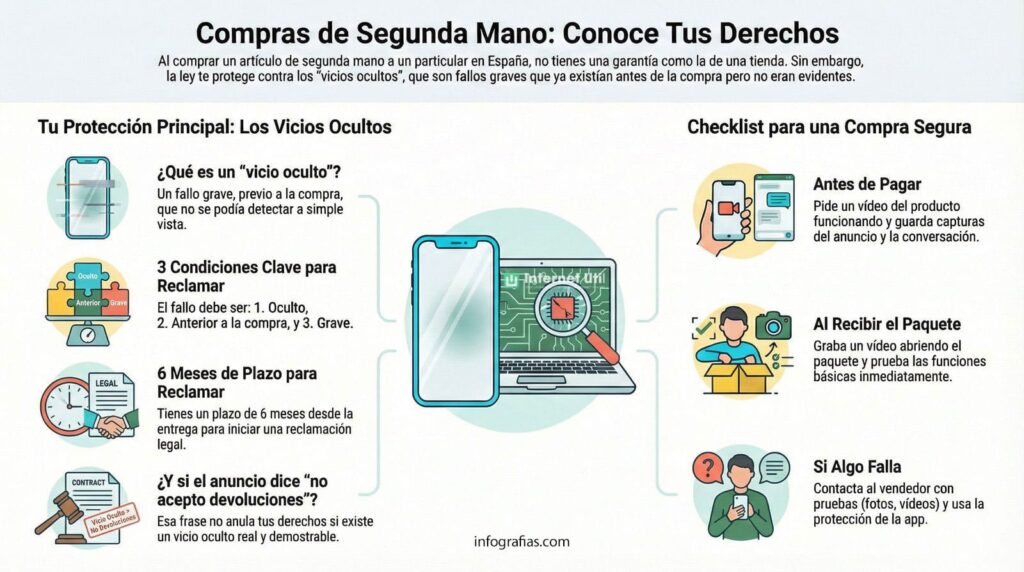
    No rige el esquema típico de “garantía de tienda”, pero sí se aplica el Código Civil, concretamente el saneamiento por vicios ocultos (arts. 1484 y ss.), con un plazo de ejercicio de la acción de seis meses desde la entrega (art. 1490).


    2) Vicios ocultos: el núcleo de la protección en compraventa entre particulares

    El artículo 1484 del Código Civil (y siguientes) establece la responsabilidad del vendedor cuando el bien vendido presenta defectos ocultos que lo hacen impropio para el uso o disminuyen su utilidad de tal modo que, de haberlos conocido el comprador, no lo habría adquirido o habría pagado menos.

    En el ámbito tecnológico, este régimen se activa con frecuencia por fallos de:

    • Placa base, GPU o soldaduras internas.
    • Sobrecalentamiento estructural no advertido.
    • Fallos intermitentes de almacenamiento, puertos o conectores.
    • Defectos previos en baterías o circuitería (más discutibles, según prueba y naturaleza del desgaste).

    Requisitos habituales que condicionan la viabilidad de la reclamación

    En la práctica forense, la reclamación suele pivotar sobre tres elementos:

    1. Ocultación objetiva: el defecto no era apreciable con una inspección ordinaria o prueba razonable en el momento de la compra.
    2. Anterioridad: el defecto debe ser preexistente a la transmisión, aunque se manifieste después.
    3. Gravedad/trascendencia: debe comprometer el uso normal o depreciar sustancialmente el bien.

    3) Plazo de ejercicio: seis meses desde la entrega (art. 1490 CC)

    La acción por vicios ocultos tiene un plazo de caducidad de seis meses desde la entrega. En términos prácticos, esto implica:

    • Recomendar al comprador actuación inmediata: notificación fehaciente al vendedor y preservación de evidencia.
    • Evitar “arreglos” o manipulación previa que puedan alterar la prueba del defecto o su origen.

    4) “No acepto devoluciones”: eficacia jurídica limitada frente a vicios ocultos

    En plataformas de compraventa es habitual ver cláusulas unilaterales del tipo “no se admiten devoluciones”, “vendo tal cual” o “no me hago responsable”. En un contexto C2C:

    • No neutralizan por sí mismas el régimen legal de saneamiento por vicios ocultos si concurren los requisitos.
    • Su eficacia dependerá de si reflejan un pacto válido de exclusión del saneamiento y, sobre todo, de si el vendedor actuó de buena fe y el comprador fue informado de forma clara del estado real del bien.

    En la práctica, la cláusula genérica suele tener poca fuerza si aparece un defecto grave, previo y no comunicado, especialmente si existe evidencia de que el vendedor conocía el problema o lo minimizó.


    5) Remedios: acción redhibitoria y acción quanti minoris

    El Código Civil ofrece, en esencia, dos vías clásicas:

    a) Acción redhibitoria

    Permite resolver la compraventa, con devolución del bien y restitución del precio (y, en determinados casos, daños y perjuicios si concurre mala fe).

    b) Acción quanti minoris

    Permite mantener la compraventa pero reclamar una rebaja proporcional del precio, normalmente apoyada en un presupuesto de reparación o en un informe técnico que cuantifique la pérdida de valor.

    En tecnología, la elección entre ambas suele depender de:

    • Si el defecto es reparable y el coste es asumible.
    • Si la reparación restaura el uso normal o deja incertidumbre.
    • Si existen perjuicios adicionales (p. ej., pérdida de datos, interrupción de actividad profesional).

    6) Prueba y estrategia: lo que decide el caso (más que el “derecho” abstracto)

    En este tipo de litigios, la prueba es el elemento determinante. A nivel práctico, se recomienda:

    • Conservar anuncio y descripción (capturas con fecha, si es posible).
    • Guardar mensajes de la negociación (donde el vendedor afirma “funciona perfecto”, “sin fallos”, etc.).
    • Documentar el fallo con vídeos y logs/errores.
    • Obtener un informe técnico (servicio técnico o pericial) que apunte a defecto preexistente y descarte un uso negligente posterior.
    • En envíos, grabar unboxing y prueba inicial, porque ayuda a fijar el estado de recepción.

    Para entornos de asesoramiento legal, lo habitual es iniciar con:

    1. Reclamación amistosa por escrito (con propuesta de solución: devolución o rebaja).
    2. Requerimiento formal (burofax/medio fehaciente, si procede).
    3. Valoración coste-beneficio de la vía judicial.

    7) El papel de la plataforma: no confundir “política interna” con derechos legales

    Wallapop, Vinted u otras plataformas pueden ofrecer sistemas propios de pago protegido, mediación o plazos internos de disputa. Son útiles, pero no sustituyen el marco legal.

    Recomendación: si el comprador detecta un problema, debe actuar en paralelo:

    • Activar el mecanismo interno de la plataforma (si aplica).
    • Preservar prueba pensando en el régimen del Código Civil (plazo de seis meses).

    8) Casuística frecuente en tecnología: dónde hay más litigio

    En la práctica, los escenarios más controvertidos suelen ser:

    • Baterías degradadas: la frontera entre desgaste normal y defecto oculto puede ser discutida.
    • Reparaciones previas no declaradas: sustituciones de pantalla, placas o reballing.
    • Bloqueos y restricciones (cuentas, MDM, iCloud/Activation Lock): puede abrir otras vías (error en consentimiento, aliud pro alio, incluso responsabilidad por incumplimiento esencial), según el caso y la información facilitada.

    Conclusión

    La compraventa de tecnología entre particulares en España no está desprotegida, pero su tutela jurídica se articula principalmente a través del saneamiento por vicios ocultos del Código Civil, con un plazo de seis meses y una exigencia probatoria relevante.

    Para abogados y asesores, el enfoque eficaz suele ser:

    • calificar correctamente la relación (C2C vs B2C),
    • estructurar la prueba de ocultación/anterioridad/gravedad,
    • y escoger el remedio (resolución o rebaja) con criterio económico y pericial.

    Preguntas frecuentes

    ¿Se puede reclamar si el vendedor dice “no acepto devoluciones”?

    Sí, esa frase no elimina automáticamente el saneamiento por vicios ocultos si el defecto era previo, oculto y grave. El peso real lo tendrá la prueba.

    ¿Qué plazo hay para reclamar en compraventa entre particulares?

    Con carácter general, seis meses desde la entrega para acciones por vicios ocultos (art. 1490 CC).

    ¿Qué es más recomendable, devolución o rebaja?

    Depende de la gravedad y reparabilidad del defecto. En tecnología, si el fallo compromete fiabilidad o es estructural, suele preferirse la resolución; si es reparable con coste acotado, puede ser más eficiente la quanti minoris.

    ¿Qué prueba suele ser decisiva?

    Un informe técnico/pericial que apunte a defecto preexistente, junto con el anuncio y mensajes donde el vendedor garantizaba el estado del dispositivo.

    Fuente: componentes.es

  • Fotos de tus hijos en redes sociales: el “riesgo diferido” que puede estallar cuando cumplan 18 años

    Fotos de tus hijos en redes sociales: el “riesgo diferido” que puede estallar cuando cumplan 18 años

    Durante años, el sharenting —la publicación habitual de fotos, vídeos e hitos de menores por parte de sus familias— se ha normalizado en redes sociales. El problema es que la huella digital no entiende de nostalgia: lo que hoy parece una anécdota doméstica puede convertirse mañana en un conflicto jurídico cuando ese menor alcance la mayoría de edad, reclame el control sobre su imagen y exija responsabilidades. Para despachos y asesorías, el asunto ya no es meramente reputacional o educativo: es un frente legal con derivadas civiles, de protección de datos y, en ciertos escenarios, de urgencia.

    No es solo “una foto”: imagen, intimidad y reputación como derechos exigibles

    En España, la protección de la propia imagen y de la intimidad no depende de que exista ánimo de lucro. Publicar contenido identificable de un menor (rostro, uniforme escolar, localización, rutinas, datos de salud, conductas privadas, etc.) puede impactar en derechos de la personalidad y abrir la puerta a acciones de cesación, retirada y reclamación de daños cuando el afectado tenga capacidad plena para ejercerlos por sí mismo. La base jurídica clásica está en la Ley Orgánica 1/1982, que articula la tutela civil del honor, la intimidad y la propia imagen frente a intromisiones ilegítimas.

    La clave práctica, desde la óptica de un medio jurídico, es entender que el paso del tiempo no diluye el riesgo: lo desplaza. A los 18 años, el afectado ya no necesita intermediación de representantes legales para ejercitar acciones y puede cuestionar decisiones tomadas durante su minoría de edad si considera que le han causado un perjuicio —por ejemplo, exposición pública no deseada, ridiculización, etiquetado persistente o circulación de imágenes fuera de contexto.

    El componente de protección de datos: consentimiento, edad y control posterior

    El debate se complica cuando entra en juego la normativa de protección de datos: no se trata solo de “una imagen”, sino de un dato personal (y, a veces, de datos especialmente sensibles por contexto). En el ámbito europeo, el RGPD regula el consentimiento de menores en relación con servicios de la sociedad de la información, fijando un umbral general (y permitiendo a los Estados ajustar la edad dentro de ciertos márgenes) y reforzando la idea de que el menor merece una protección específica.

    En España, la Ley Orgánica 3/2018 establece el marco interno y fija, para determinados contextos digitales, la referencia de los 14 años como edad a partir de la cual el menor puede prestar consentimiento en materia de servicios de la sociedad de la información, con las matizaciones que correspondan.

    Para el escenario “cuando cumplan 18”, lo relevante no es solo el consentimiento inicial (si existió), sino la capacidad de control posterior: el mayor de edad puede pedir la supresión de contenidos, reclamar la retirada en plataformas, exigir desindexación en buscadores y, en su caso, sostener que la difusión le ha causado un daño evaluable. En paralelo, y aunque la casuística depende de la plataforma y del tipo de difusión, el marco legal refuerza el principio de minimización: si no es necesario, no se publica; si se publica, se limita alcance; si hay riesgo, se retira.

    Cuando no hay acuerdo entre progenitores: el conflicto familiar también judicializa la red

    Muchos asuntos no nacen por una reclamación del hijo ya adulto, sino antes: por discrepancias entre progenitores sobre la exposición del menor. En contextos de patria potestad compartida, la publicación reiterada en redes puede convertirse en un punto de fricción con recorrido judicial, sobre todo si una de las partes sostiene que se vulnera la intimidad del menor o se le expone a riesgos.

    El Código Civil prevé un cauce para resolver desacuerdos en el ejercicio de la patria potestad: ante conflicto, cualquiera puede acudir al juez para dirimir la cuestión. Esta “válvula judicial” se ha usado, en la práctica, en controversias sobre educación, salud… y cada vez más sobre presencia digital.

    El “momento 18”: qué puede pedir el hijo y qué escenarios ve un abogado

    Cuando el menor alcanza la mayoría de edad, los escenarios típicos que se encuentran despachos y asesorías suelen agruparse así:

    1. Requerimiento extrajudicial de retirada
      Solicitud al progenitor (y, si procede, a familiares) para eliminar publicaciones, historias destacadas, álbumes y cualquier contenido republicado.
    2. Gestión con plataformas y buscadores
      Peticiones de supresión o desindexación cuando el contenido se ha difundido fuera del círculo previsto o ha sido replicado por terceros.
    3. Acción civil por intromisión y daños
      Si existe perjuicio acreditable (profesional, psicológico, reputacional o de seguridad), puede plantearse una reclamación civil con petición de cesación y resarcimiento, apoyada en el marco de derechos de la personalidad.
    4. Vía rápida si hay contenido especialmente sensible
      Cuando hablamos de imágenes íntimas, humillantes, de violencia, sexualización o exposición peligrosa, la urgencia cambia la estrategia: se prioriza retirada inmediata y reducción de propagación.

    Herramientas de respuesta rápida: el canal prioritario de la AEPD

    España dispone de un mecanismo específico para solicitar actuación rápida en la retirada de contenidos sensibles en Internet, especialmente en supuestos graves que afectan a menores. La Agencia Española de Protección de Datos articula este “canal prioritario” como vía para acelerar la eliminación o bloqueo de contenidos especialmente lesivos, con un enfoque práctico de contención del daño.

    Desde una perspectiva profesional, el canal no sustituye a la estrategia legal completa (requerimientos, medidas cautelares, acciones civiles), pero sí puede ser determinante cuando la prioridad es parar la difusión.

    Tabla práctica: mapa de riesgos y respuestas cuando el menor ya es mayor de edad

    Situación habitualRiesgo jurídico principalQué puede reclamar al cumplir 18Medida preventiva “sencilla”
    Fotos identificables públicas (perfil abierto)Exposición y pérdida de control de imagen/intimidadRetirada, cesación, posible acción civilCuenta privada + limitar audiencia + no geolocalizar
    Contenido ridiculizante (“vergüenza”, castigos, bromas)Daño reputacional y dignidadRetirada + potencial reclamación de dañosRegla editorial familiar: nada que humille hoy o mañana
    Datos de salud, colegio, rutinas, localizaciónRiesgo de seguridad y datos sensibles por contextoSupresión, desindexación, medidas urgentesNo publicar centros/horarios/placas/uniformes
    Reposts por terceros / viralizaciónPérdida de control y amplificaciónRequerimientos + plataforma + canal AEPD en casos gravesMarcas de agua discretas, evitar “público” y etiquetado masivo
    Desacuerdo entre progenitoresConflicto de patria potestadMedidas judiciales para limitar publicacionesPactos por escrito + acudir al juez si hay bloqueo

    Criterio profesional: cómo aconsejar sin caer en alarmismo

    Un enfoque útil para asesorar a familias (y, a la vez, cubrirse ante el futuro) es trasladar una regla de oro: publicar como si el menor pudiera auditarlo dentro de 10 años con un abogado al lado. Si el contenido no superaría ese estándar, no se sube. Y si ya está subido, se revisa y depura periódicamente.


    Preguntas frecuentes

    ¿Puede mi hijo denunciarme o reclamarme algo cuando cumpla 18 años por fotos que publiqué siendo menor?

    Puede exigir la retirada y, si considera que hubo intromisión ilegítima o perjuicio, plantear acciones civiles vinculadas a honor, intimidad y propia imagen, según el caso.

    ¿Necesito el consentimiento del otro progenitor para publicar fotos del menor en redes sociales?

    Si hay patria potestad compartida y existe desacuerdo relevante, el conflicto puede judicializarse. El Código Civil prevé acudir al juez para resolver discrepancias en el ejercicio de la patria potestad.

    ¿Qué pasa si la foto “se escapa” y acaba en otras cuentas, grupos o webs?

    El problema pasa de ser doméstico a ser de control de difusión: conviene activar retirada con la plataforma, documentar pruebas (URLs, capturas, fechas) y, si es contenido sensible, valorar vías rápidas como el canal prioritario.

    ¿A qué edad puede un menor consentir ciertos tratamientos digitales en España?

    La normativa española fija referencias específicas —incluida la de 14 años para determinados supuestos en servicios de la sociedad de la información— dentro del marco del RGPD.

    Fuente: Fotos de tus hijos en redes sociales

  • De la “receta automática” a la “cláusula automática”: así sería un sistema de IA para abogados y contratos

    De la “receta automática” a la “cláusula automática”: así sería un sistema de IA para abogados y contratos

    La idea de que una Inteligencia Artificial pueda renovar una receta médica sin intervención humana ha servido de detonante para una pregunta mayor: ¿qué pasaría si ese mismo enfoque —decisiones rutinarias, repetitivas y acotadas por reglas— se trasladara al mundo legal? En la práctica, el equivalente a “renovar un inhalador” en el sector jurídico no sería dictar una sentencia, sino gestionar contratos estandarizados: acuerdos de confidencialidad (NDA), renovaciones de servicios, anexos de prórroga, cláusulas de actualización de precios o revisiones de cumplimiento normativo en plantillas ya aprobadas.

    En un entorno empresarial donde cada firma y cada departamento legal acumulan cientos (o miles) de documentos repetidos con pequeñas variaciones, un sistema de IA “sin abogado en la cabina” no se parecería a un robot litigador. Se parecería, más bien, a un motor de contratos que opera dentro de un perímetro: datos mínimos, reglas definidas, trazabilidad completa y controles de riesgo.

    Cómo funcionaría en la práctica: “contratos en piloto automático”, pero con carriles

    Un sistema así no empezaría con libertad total para redactar. Empezaría con un principio básico: solo puede actuar donde la organización ya haya decidido cómo actuar.

    1. Entrada estructurada (no texto libre)
      El usuario no “explica” el caso a la IA como si fuera una conversación abierta. Rellena un formulario guiado: tipo de contrato, jurisdicción, importe, duración, contraparte, tratamiento de datos, subcontratación, propiedad intelectual, penalizaciones, etc. El objetivo es reducir ambigüedad.
    2. Biblioteca de cláusulas y plantillas “congeladas”
      La IA selecciona entre cláusulas preaprobadas por el despacho o el departamento legal. No inventa condiciones. Ajusta variables (fechas, importes, anexos) y propone alternativas dentro de un catálogo cerrado.
    3. Detección de riesgos y semáforo contractual
      El sistema compara lo solicitado con una política interna:
    • “Verde”: contrato estándar, sin cambios materiales, dentro de umbrales.
    • “Ámbar”: hay cambios, pero están dentro de un rango aceptable y requieren confirmación.
    • “Rojo”: excede límites (por ejemplo, responsabilidad ilimitada, cesión amplia de IP, cláusulas de auditoría intrusivas, tratamiento de datos sensibles, jurisdicción no deseada). Aquí el sistema se detiene y deriva a un humano.
    1. Negociación asistida (redlining automático)
      Cuando llega el contrato de la contraparte, la IA genera un “diff” comprensible, sugiere contra-propuestas alineadas con la política y redacta comentarios de negociación. No decide “qué aceptar” por intuición: aplica reglas, precedentes internos y prioridades definidas (coste, riesgo, velocidad de cierre).
    2. Firma, archivo y cumplimiento continuo
      El valor real aparece después: recordatorios de vencimientos, hitos, renovaciones, penalizaciones por SLA, auditorías pendientes, obligaciones de privacidad, y alertas cuando el contrato “se sale” de lo pactado.

    En este modelo, la IA no sustituye el criterio jurídico; industrializa el proceso para todo lo que ya era industrializable.

    Qué ganaría el sector: velocidad, consistencia y acceso

    Reducción drástica de tiempos
    En contratos de bajo riesgo, el cuello de botella no suele ser el razonamiento jurídico, sino la cola: revisar lo mismo una y otra vez, buscar precedentes, localizar la versión correcta y coordinar firmas.

    Estandarización y menos errores “tontos”
    Muchas incidencias contractuales nacen de incoherencias: anexos que no encajan, fechas cruzadas, definiciones contradictorias, falta de firma en una página crítica. Un sistema bien diseñado puede capturar esos fallos con más regularidad que un equipo saturado.

    Democratización del asesoramiento básico
    Para pymes o autónomos, el coste de un abogado para documentos sencillos puede ser una barrera. Un sistema acotado —con plantillas correctas y derivación automática ante riesgo— podría elevar el “suelo” de calidad contractual en el mercado.

    Lo que puede salir mal: cuando el texto parece correcto, pero no lo es

    Alucinaciones y falsa seguridad
    La amenaza no es que la IA redacte “mal español”. La amenaza es que redacte muy convincente algo jurídicamente débil, inaplicable o contradictorio. Por eso, en sistemas serios, la IA no “crea derecho”: compone desde módulos validados y justifica cada elección.

    Responsabilidad profesional y trazabilidad
    Si un contrato genera un daño, alguien responde. La implantación de estos sistemas empuja a una pregunta incómoda: ¿la responsabilidad recae en quien usó el sistema, en quien lo configuró, en el proveedor o en el abogado que lo supervisa? Sin un marco de responsabilidades, la eficiencia se convierte en riesgo.

    Confidencialidad y secreto profesional
    En el sector legal, la confidencialidad no es un extra: es el núcleo. Un sistema de IA que envía datos sensibles a servicios externos sin control de ubicación, retención o acceso puede abrir una crisis reputacional y, en algunos contextos, disciplinaria. De ahí que muchas implementaciones apunten a entornos controlados, con auditoría y límites estrictos de datos.

    Efecto “piloto automático” y pérdida de criterio
    Cuanto mejor funciona el sistema, más se confía en él. A medio plazo puede erosionar habilidades: detectar una cláusula tramposa, anticipar una disputa, interpretar señales comerciales. El riesgo no es solo técnico; es cultural.

    ¿Y en España? Un impacto desigual, pero profundo

    Trasladado al mercado español, un sistema así podría acelerar especialmente tres áreas:

    • Empresas con alto volumen de contratos recurrentes (servicios, tecnología, distribución, facilities, consultoría): donde el ahorro de tiempo y la reducción de fricción son inmediatos.
    • Despachos con producto estandarizable (paquetes para startups, compliance documental, contratos tipo): donde la IA mejora margen y velocidad.
    • Administración y contratación pública, si se usara para revisión formal de pliegos, coherencia documental o seguimiento de obligaciones; no para decidir adjudicaciones, sino para reducir errores y retrasos.

    El freno principal no sería tecnológico. Sería organizativo y regulatorio: políticas internas, gobernanza del dato, definición de umbrales de riesgo, y adaptación a marcos europeos que tienden a exigir más control, documentación y supervisión en usos sensibles de IA.

    En otras palabras: en España no sería “abogados fuera”. Sería “abogados distintos”: menos picar cláusulas y más diseñar reglas, supervisar riesgos, auditar decisiones y sostener la estrategia.


    Preguntas frecuentes

    ¿Qué tipos de contratos podría automatizar mejor una IA en una empresa?

    Los más adecuados suelen ser los recurrentes y de bajo riesgo, como NDAs, renovaciones, anexos de prórroga, acuerdos marco con variables acotadas, o contratos de proveedor con plantillas preaprobadas y umbrales claros de responsabilidad.

    ¿Puede una IA negociar contratos con otra empresa sin intervención humana?

    Podría proponer redlines y respuestas, pero la negociación real implica prioridades comerciales, concesiones y riesgos reputacionales. Lo razonable es un modelo asistido, donde la IA acelera y el humano decide en puntos críticos.

    ¿Qué riesgos legales aparecen al usar IA con información confidencial de clientes?

    El principal riesgo es perder control sobre quién accede a los datos, dónde se almacenan y cuánto tiempo se retienen. En el ámbito jurídico, además, la confidencialidad y el secreto profesional elevan el estándar de diligencia y exigen gobernanza técnica y contractual muy estricta.

    ¿Qué habilidades ganan valor en abogados y equipos legales si se automatizan los contratos?

    Suben de valor la arquitectura contractual, el diseño de políticas y playbooks, la gestión del riesgo, la auditoría, la negociación compleja y la capacidad de traducir estrategia de negocio a reglas operativas.

    Fuente: Inteligencia artificial que receta medicamentos en Utah

  • Alquilar un local sin sorpresas: la guía práctica para firmar con cabeza y no arrepentirse

    Alquilar un local sin sorpresas: la guía práctica para firmar con cabeza y no arrepentirse

    Abrir un negocio suele empezar con ilusión y una idea clara de producto, pero el primer gran punto de fricción casi siempre llega antes de levantar la persiana: firmar el alquiler del local. En España, buena parte de los problemas que acaban encareciendo un proyecto —reformas imprevistas, retrasos en licencias, costes no contemplados o limitaciones técnicas— no aparecen el día de la firma por casualidad, sino por falta de comprobaciones previas.

    La clave está en tratar la visita al local como lo que realmente es: una auditoría rápida de viabilidad. No se trata de desconfiar del propietario o de la agencia; se trata de entender que un contrato mercantil puede “atar” a un negocio durante años. Y cuando el margen es ajustado, un error en potencia eléctrica, bajantes o permisos municipales puede salir más caro que el propio alquiler.

    A continuación, una guía de comprobaciones, con enfoque práctico, para minimizar sorpresas.


    1) Ubicación y entorno: no todo es “tránsito”

    La primera impresión cuenta, pero conviene ir más allá de si la calle está concurrida.

    • Tráfico peatonal y rodado: si el negocio depende de paso, no basta con una visita; conviene observar distintas franjas horarias.
    • Accesibilidad real: entrada para clientes, carga y descarga, zonas de aparcamiento, paradas de transporte público.
    • Obras cercanas: un proyecto de obra prolongado en la calle o en manzanas próximas puede alterar la circulación y reducir visibilidad durante meses.

    Un local puede ser “bonito” y estar bien situado en mapas, pero fracasar si el acceso es incómodo o si el entorno penaliza la experiencia del cliente.


    2) Potencia eléctrica e instalación: el punto ciego más caro

    Pocas cosas frenan tanto una apertura como descubrir tarde que la infraestructura no acompaña.

    Si el negocio va a depender de climatización potente, hornos, maquinaria, neveras comerciales, racks, equipos de impresión o iluminación intensiva, hay que comprobar:

    • Potencia contratada y potencia posible.
    • Estado del cuadro general de mando y protección (CGMP).
    • Existencia y validez del certificado eléctrico (y una foto real del cuadro, no solo una explicación verbal).

    La potencia no es un detalle técnico: es una condición operativa. Si no se llega, el negocio se diseña mal desde el inicio.


    3) Ruido y convivencia: la realidad cambia según el día

    El mismo local puede parecer perfecto a las 12:00 y convertirse en un problema a las 22:00. Para reducir errores:

    • Visitar el local en días laborables y fin de semana.
    • Escuchar el entorno: tráfico, locales de ocio, obras, vibraciones.
    • Revisar vecinos: si compiten, si complementan o si generan conflictos (ruidos, colas, olores, horarios).

    El ruido no solo afecta al confort: influye en la percepción de marca y, en ciertos negocios, en la productividad del equipo.


    4) Bajantes, desagües y tuberías: lo que no se ve, se paga

    Olores, humedad y marcas en paredes suelen ser señales tempranas. Antes de firmar:

    • Preguntar si hubo obras recientes de saneamiento.
    • Revisar manchas en techos, paredes y suelos, especialmente en aseos y zonas “húmedas”.
    • Si es viable, solicitar una inspección técnica (cámara) cuando el riesgo sea alto (hostelería, peluquería, clínica, etc.).

    Los problemas de bajantes no se arreglan con pintura: suelen implicar obras y tiempos.


    5) Licencias y normativa municipal: el “sí” no siempre es automático

    Uno de los errores más frecuentes es asumir que “si antes hubo un negocio, se puede montar otro”. No siempre.

    Antes de firmar, conviene confirmar con el ayuntamiento:

    • Compatibilidad del local con la actividad (uso permitido).
    • Exigencias de salidas de emergencia, ventilación, insonorización, accesibilidad u otras condiciones según el sector.
    • Si se necesita licencia de actividad, declaración responsable o un procedimiento específico.

    Un local puede estar autorizado para oficinas y no para hostelería, o requerir reformas para cumplir normativa. Este punto, por sí solo, puede cambiar por completo el plan de negocio.


    6) Costes ocultos: la renta es solo el principio

    Para muchos negocios, la sorpresa no es el alquiler: son los gastos recurrentes. Conviene pedir por escrito:

    • Gastos de comunidad y comunes.
    • IBI u otros tributos locales (y quién los asume).
    • Suministros (alta, cambios de titularidad, potencia).
    • Mantenimiento de zonas compartidas, limpieza o derramas.
    • Cláusulas de actualización de renta (IPC u otras).

    El objetivo es evitar la situación clásica: “el local encaja… hasta que llegan las facturas”.


    7) Historial del local: pistas que no aparecen en el contrato

    Saber qué hubo antes ayuda a anticipar problemas:

    • Actividad anterior y motivo del cierre (si es posible).
    • Cambios de la zona en los últimos años.
    • Opinión de negocios cercanos: a veces, el vecindario revela más que un anuncio.

    8) Seguridad y accesibilidad: obligación, reputación y negocio

    Comprobar lo básico evita sanciones y reduce riesgos operativos:

    • Extintores y señalización.
    • Salidas de emergencia (si aplica).
    • Accesos y rampas para movilidad reducida cuando sea exigible.

    La accesibilidad no es solo normativa: amplía público y reduce fricción de compra.


    9) Luz natural y ventilación: experiencia del cliente y bienestar del equipo

    Un local oscuro o mal ventilado transmite sensación de “espacio cansado”. En negocios presenciales, la percepción manda: iluminación y aire influyen en permanencia, comodidad y repetición.


    10) El seguro de comercio: protección, sí; sustituto del mantenimiento, no

    En la fase previa a la apertura, muchas empresas pasan por alto el momento adecuado para asegurar el local. Un seguro de comercio y oficinas puede ser una red de seguridad ante incidentes que amenacen la inversión (daños materiales, robos o responsabilidad frente a terceros, entre otros supuestos habituales).

    Pero hay un matiz esencial: un seguro no cubre desperfectos previos ni la falta de mantenimiento. Por eso, el seguro funciona bien cuando va acompañado de una revisión técnica y documental sólida antes de firmar.


    Checklist rápida antes de firmar el alquiler y activar el seguro

    • Potencia eléctrica, certificado e instalación revisados
    • Ruido evaluado en varios horarios
    • Bajantes y tuberías sin señales de humedad u olores
    • Licencia y compatibilidad de actividad confirmadas con el ayuntamiento
    • Gastos adicionales detallados por escrito
    • Historial del local y de la zona revisado
    • Seguridad y accesibilidad verificadas
    • Luz natural y ventilación comprobadas
    • Seguro de comercio cotizado y entendido (coberturas y exclusiones)

    Firmar sin revisar estos puntos suele costar tiempo, dinero y energía. Firmar con este checklist, en cambio, coloca al proyecto en una posición de control: la diferencia entre un salto de fe y una decisión informada.


    Preguntas frecuentes

    ¿Qué documentos conviene pedir antes de alquilar un local comercial?
    Como mínimo, información sobre potencia eléctrica y certificado, condiciones del contrato con desglose de gastos, y evidencias del estado del local (incluyendo instalaciones y posibles humedades).

    ¿Cómo saber si un local sirve para la actividad que se quiere abrir?
    La vía más segura es confirmarlo con el ayuntamiento: uso permitido, requisitos de licencia y condiciones técnicas (ventilación, accesibilidad, salidas, insonorización).

    ¿Quién paga el IBI y los gastos de comunidad en un alquiler de local?
    Depende del contrato. Por eso conviene exigir un desglose por escrito de todos los costes recurrentes y quién los asume.

    ¿Qué cubre normalmente un seguro de comercio y qué no cubre?
    Suele cubrir contingencias como daños materiales y responsabilidad frente a terceros, pero no suele cubrir falta de mantenimiento ni problemas preexistentes al inicio del contrato; por eso es clave revisar el local antes de asegurar y firmar.

  • La gran revisión de los alquileres de 2026: por qué miles de contratos firmados en pandemia afrontan ahora subidas bruscas

    La gran revisión de los alquileres de 2026: por qué miles de contratos firmados en pandemia afrontan ahora subidas bruscas

    En 2026 se está consolidando un fenómeno que algunos medios ya han bautizado como la “gran revisión de alquileres”: un pico de renegociaciones y vencimientos de contratos firmados en 2020 y 2021, cuando el mercado del alquiler vivía un escenario atípico marcado por la pandemia, con menor movilidad, más incertidumbre y precios que, en muchas ciudades, quedaron por debajo de los actuales.

    La clave no es un cambio repentino de una norma concreta, sino un efecto calendario. La Ley de Arrendamientos Urbanos establece que los contratos de vivienda habitual tienen una duración mínima de 5 años cuando el arrendador es una persona física, y de 7 años cuando es persona jurídica, con prórrogas previstas si ninguna de las partes comunica lo contrario en plazo. Eso significa que una bolsa muy grande de contratos firmados en 2020-2021 está llegando, ahora, a su final natural. Y ahí aparece el choque: el precio pactado entonces se compara, de golpe, con el mercado de hoy.

    El “salto” no es la actualización anual: es el fin del contrato

    Conviene separar dos conceptos que a menudo se mezclan.

    Por un lado está la actualización anual de la renta dentro del mismo contrato, que en España está acotada por reglas específicas según la fecha de firma. Desde la Ley 12/2023 se introdujo el IRAV como índice de referencia para limitar las subidas anuales en contratos posteriores a su entrada en vigor, con una fórmula definida por el INE y una calculadora oficial del Ministerio para consultar el incremento máximo aplicable.

    Por otro lado está lo que está generando la “gran revisión”: el vencimiento del plazo. Cuando termina el periodo mínimo (5 o 7 años) y no procede una prórroga, propietario e inquilino pueden negociar un nuevo contrato. Y es en esa negociación donde el precio puede moverse de forma mucho más visible, porque ya no se trata de una revisión porcentual del 2% o 3%, sino de una recolocación a precio de mercado si no hay límites específicos aplicables.

    En la práctica, el diferencial entre la renta “pandemia” y la renta “2026” puede ser grande. Los análisis divulgados en las últimas semanas describen casos de viviendas con rentas 200, 300 o incluso 400 euros por debajo de lo que piden hoy anuncios comparables en los mismos barrios, lo que dispara la tensión para familias que habían logrado estabilidad durante años.

    Por qué ocurre ahora y por qué impacta tanto en grandes ciudades

    El mercado actual es radicalmente distinto al de 2020-2021 en muchos núcleos urbanos. La combinación de demanda elevada y oferta escasa —especialmente en zonas céntricas y áreas muy conectadas de Madrid, Barcelona o Valencia— hace que el propietario tenga más palancas en la negociación: puede proponer una subida notable o, directamente, poner la vivienda de nuevo en el mercado.

    Este fenómeno no afecta por igual a todos. Los factores que suelen marcar si el ajuste es moderado o severo son, principalmente:

    • La brecha entre la renta vigente y el precio de mercado actual. Cuanto más “barato” se firmó, más grande puede ser el salto.
    • La ubicación. En áreas con presión estructural, la diferencia se amplifica.
    • La dinámica local de oferta y demanda. Hay mercados donde un piso se alquila en horas y la competencia empuja al alza.
    • La estrategia del propietario. No todos los caseros buscan maximizar renta. Algunos priorizan estabilidad, cuidado de la vivienda y continuidad, y aceptan subidas graduales a cambio de certidumbre.

    Límites legales: libertad de negociación, pero con reglas diferentes según el mapa

    El marco legal no es uniforme en toda España, y esa fragmentación es parte del problema. Tras la Ley 12/2023, existen zonas de mercado residencial tensionado, donde pueden aplicarse límites en determinados supuestos, apoyándose en herramientas e índices oficiales como el Sistema Estatal de Referencia del Precio del Alquiler (SERPAVI) del Ministerio de Vivienda.

    En teoría, la finalidad es contener subidas desproporcionadas en mercados saturados. En la práctica, el debate sigue abierto. Hay análisis y responsables públicos que defienden el control de precios señalando bajadas medias en ámbitos donde se ha aplicado, mientras que críticos y parte del sector advierten de efectos secundarios: retirada de viviendas del alquiler tradicional, desplazamiento hacia fórmulas alternativas y un mercado más selectivo con perfiles vulnerables.

    Lo que sí es un hecho es que el marco actual obliga a mirar tres capas a la vez: fecha del contrato, tipo de arrendador (persona física o jurídica) y situación del municipio o barrio (tensionado o no), además de las normas autonómicas que pueden introducir matices.

    Consejos prácticos: negociar con datos y no esperar a la carta final

    Ante una subida fuerte, el primer impulso suele ser el pánico, pero quienes conocen el mercado recomiendan actuar con método. La preparación suele marcar la diferencia.

    • Revisar el contrato con antelación. Idealmente con 6 meses de margen: fechas, prórrogas, plazos de preaviso y cláusulas de actualización.
    • Documentar el mercado real. Buscar pisos comparables, guardar anuncios y precios, y construir una referencia objetiva para negociar.
    • Proponer subidas graduales. Un incremento escalonado puede ser un punto medio: el propietario mejora renta y el inquilino gana tiempo para adaptarse.
    • Ofrecer estabilidad a cambio. Compromisos de permanencia (2 o 3 años), mejoras menores asumidas por el inquilino o garantías adicionales pueden inclinar la balanza.
    • Marcar un límite de esfuerzo. La llamada “regla del 30%” se usa como referencia habitual de vivienda asequible: dedicar más de ese umbral a la renta eleva el riesgo financiero del hogar, especialmente cuando se acumulan otros gastos básicos.

    Y también conviene asumir un escenario: si la nueva renta rompe por completo el presupuesto y no hay margen de negociación, puede ser más sensato buscar alternativas con tiempo que hacerlo a última hora, cuando la urgencia empeora condiciones y encarece el cambio.

    ¿Se repetirá cada año?

    La “gran revisión” tiene un componente excepcional: muchos contratos se firmaron en un periodo concentrado (2020-2021) y vencen de forma relativamente sincronizada. Ese pico no tiene por qué repetirse con la misma intensidad.

    Pero el trasfondo permanece. Si la oferta no crece y la demanda sigue alta, la presión sobre precios continuará año tras año, con o sin “gran revisión”. Por eso, el foco de fondo —más allá de índices y topes— vuelve siempre a la misma palabra: oferta. Sin más vivienda disponible en alquiler, el equilibrio seguirá inclinándose hacia el propietario y el acceso seguirá tensionándose para las familias con menos margen.

    Preguntas frecuentes

    ¿La “gran revisión de 2026” es una medida oficial del Gobierno?
    No es un nombre oficial, sino una etiqueta mediática para describir el vencimiento simultáneo de muchos contratos firmados en 2020-2021 y la renegociación a precios actuales.

    ¿En qué se diferencia una subida por IRAV o IPC de la subida al renovar contrato?
    IRAV/IPC se aplican a la actualización anual dentro del mismo contrato si está pactada. La gran diferencia llega cuando termina el contrato y se negocia uno nuevo: ahí el precio puede ajustarse al mercado, salvo límites específicos (por ejemplo, en zonas tensionadas y según el tipo de arrendador).

    ¿Qué son las zonas tensionadas y cómo se consulta el índice de referencia?
    Son áreas declaradas con mercado residencial tensionado donde pueden aplicarse reglas de contención en ciertos casos. El Ministerio ofrece el SERPAVI para consultar rangos orientativos y, cuando procede, referencias aplicables.

    ¿Qué puede hacer un inquilino para negociar mejor una renovación en 2026?
    Prepararse con meses de antelación, documentar precios de pisos comparables, proponer subidas graduales y ofrecer estabilidad contractual. Si el nuevo alquiler supera claramente el umbral de esfuerzo del hogar, conviene explorar alternativas antes de que venza el plazo.

    vía: spotathome

  • La “cláusula antiimpago” que se está colando en los contratos de alquiler: qué promete y qué puede lograr realmente ante un juez

    La “cláusula antiimpago” que se está colando en los contratos de alquiler: qué promete y qué puede lograr realmente ante un juez

    En un mercado del alquiler cada vez más tensionado, los propietarios buscan fórmulas para blindarse frente a un riesgo que, aunque no es nuevo, se ha vuelto conversación diaria: el impago prolongado y la dificultad para recuperar la vivienda en plazos razonables. En ese caldo de cultivo ha reaparecido con fuerza una propuesta de cláusula contractual que se ha popularizado en redes y despachos, y que algunos presentan como un antídoto contra el fenómeno del “inquiokupa”, el término mediático que se usa para describir al arrendatario que deja de pagar, pero permanece en el inmueble.

    La idea central de esta cláusula es contundente: si el inquilino deja de abonar la renta durante la primera anualidad del contrato, el arrendador se reserva expresamente la vía penal por un posible delito de estafa, además del desahucio por la vía civil. Su efecto, en la práctica, no es “expulsar” automáticamente a nadie, sino intentar elevar el coste jurídico de la conducta para disuadir desde la firma a quien entre con intención de no pagar.

    Por qué se menciona el delito de estafa y qué exige el Código Penal

    El anclaje legal de esta tendencia está en el artículo 248 del Código Penal, que define la estafa como un engaño “bastante” para provocar error en otra persona y llevarla a realizar un acto de disposición patrimonial en perjuicio propio o ajeno. En el contexto del alquiler, esto se traduce en una tesis concreta: si alguien firma un contrato aparentando solvencia o intención de pago, pero en realidad entra ya con el plan de no abonar las rentas, el conflicto podría ir más allá del incumplimiento civil y encajar en una conducta penal.

    Ahora bien, la frontera es delicada y la prueba, exigente. El punto clave es el dolo inicial: no basta con que exista impago; para hablar de estafa suele ser determinante acreditar que el engaño existía en el momento de contratar y que ese engaño fue lo que empujó al arrendador a entregar la posesión de la vivienda. Si el inquilino deja de pagar meses después por pérdida de empleo u otras causas sobrevenidas, el escenario típico continúa siendo el civil.

    En términos de consecuencias, el propio marco penal distingue supuestos: en términos generales, la estafa puede conllevar pena de prisión en los casos previstos por el Código Penal, con umbrales económicos relevantes (por ejemplo, la referencia a los 400 euros para la modalidad de menor gravedad que se sanciona con multa).

    Lo que esta cláusula sí hace: disuasión y “marcar la cancha” desde el contrato

    Desde una perspectiva estrictamente contractual, la cláusula no crea un “botón de expulsión”. Lo que hace es dejar constancia documental de que el propietario advierte de una respuesta jurídica más amplia si aprecia engaño, especialmente durante el primer año. En la práctica, funciona como:

    • Elemento disuasorio: el arrendatario potencial entiende que el propietario no se limitará a una reclamación civil si detecta indicios de fraude.
    • Refuerzo de la narrativa probatoria: si más adelante se judicializa el conflicto y existen señales de engaño inicial, el contrato ya anticipaba esa eventualidad.
    • Señal de diligencia: ayuda a argumentar que el arrendador no consintió un uso gratuito, sino que reaccionaría frente a una conducta presuntamente defraudatoria.

    Aun así, cualquier penalista advertirá de un riesgo: el uso “automático” de la vía penal para cualquier impago puede acabar en archivo si no hay indicios sólidos de engaño bastante. Y eso no solo frustraría expectativas, sino que puede desgastar tiempo y recursos.

    Lo que la cláusula no hace: saltarse el procedimiento y “echar” sin más

    El titular fácil —“podrán echar a los inquilinos si incluyen esta cláusula”— suele chocar con tres realidades que los contratos no pueden borrar:

    1. La vía civil sigue siendo el carril principal. El desahucio por falta de pago tiene su procedimiento y sus tiempos. Un contrato puede ordenar el terreno, pero no sustituye al juzgado.
    2. La vía penal no es un atajo garantizado. Para que prospere una querella por estafa, hay que acreditar el engaño inicial y su capacidad real de inducir a error. No es un trámite automático ni una fórmula estándar aplicable a cualquier caso.
    3. La suspensión por vulnerabilidad sigue condicionando muchos lanzamientos. En España, el marco de medidas extraordinarias en vivienda se ha ido prorrogando, y a finales de 2025 se amplió hasta el 31 de diciembre de 2026 la suspensión de procedimientos de desahucio y lanzamientos en determinados supuestos de vulnerabilidad, con la arquitectura ya conocida desde la pandemia. Esto significa que, incluso obteniendo resolución, el lanzamiento puede quedar suspendido si concurren requisitos y trámites previstos por la norma.

    Un matiz importante para contratos: garantías y filtros sí, pero con límites

    Quienes redactan contratos también miran al “antes” del problema: selección del inquilino, acreditación de solvencia y garantías. Aquí conviene recordar que la Ley de Arrendamientos Urbanos (LAU) establece reglas específicas para vivienda habitual: además de la fianza legal, la garantía adicional está limitada, con carácter general, a un máximo de dos mensualidades (salvo excepciones). Esto reduce el margen de blindaje económico y explica por qué algunos propietarios buscan protección “por arriba” mediante advertencias penales, aunque su eficacia real dependa del caso.

    En paralelo, los filtros documentales (nóminas, contrato laboral, avales, seguros) son habituales, pero deben gestionarse con cautela: la prevención del impago no debería degenerar en prácticas opacas o discriminatorias, y el tratamiento de datos personales exige rigor.

    En resumen: una cláusula que puede ayudar, pero no sustituye a una estrategia jurídica completa

    La cláusula que se ha popularizado cumple una función: elevar el listón psicológico y jurídico contra el impago intencional, especialmente cuando se sospecha que hubo engaño al firmar. Pero venderla como un mecanismo para “echar” inquilinos por impago sin más es, como mínimo, impreciso.

    En la práctica, su utilidad real se concentra en escenarios donde existan indicios serios de fraude inicial. Fuera de ahí, el conflicto seguirá transitando, principalmente, por el procedimiento civil, y en muchos casos quedará condicionado por el régimen de suspensión de lanzamientos en supuestos de vulnerabilidad vigente.


    Preguntas frecuentes

    ¿Sirve una cláusula “antiinquiokupas” para acelerar un desahucio por impago en España?
    Puede tener un efecto disuasorio y ayudar a perfilar la estrategia, pero no acelera por sí sola el procedimiento civil ni garantiza medidas inmediatas.

    ¿Cuándo podría considerarse estafa el impago del alquiler según el Código Penal?
    Cuando se puede probar que hubo engaño suficiente desde el inicio del contrato (dolo inicial) para obtener la posesión de la vivienda sin intención real de pagar.

    ¿La suspensión de desahucios por vulnerabilidad sigue afectando a propietarios en 2026?
    Sí. La normativa prorrogó hasta el 31 de diciembre de 2026 la suspensión de procedimientos y lanzamientos en determinados supuestos y con los trámites establecidos.

    ¿Qué garantías adicionales se pueden pedir legalmente en un contrato de alquiler de vivienda habitual?
    Además de la fianza, la LAU limita con carácter general la garantía adicional a un máximo de dos mensualidades, salvo excepciones previstas por la norma.


    Fuentes:

    • elEconomista.es – Información sobre la cláusula y su enfoque disuasorio (El Economista)
    • BOE – Real Decreto-ley 16/2025, prórroga de medidas de vulnerabilidad y suspensión de desahucios hasta 31 de diciembre de 2026 (BOE)
    • BOE – Ley de Arrendamientos Urbanos (Ley 29/1994), artículo 36 sobre fianza y garantías adicionales (BOE)
    • BOE – Reforma del Código Penal (referencia al artículo 248 sobre estafa) (BOE)